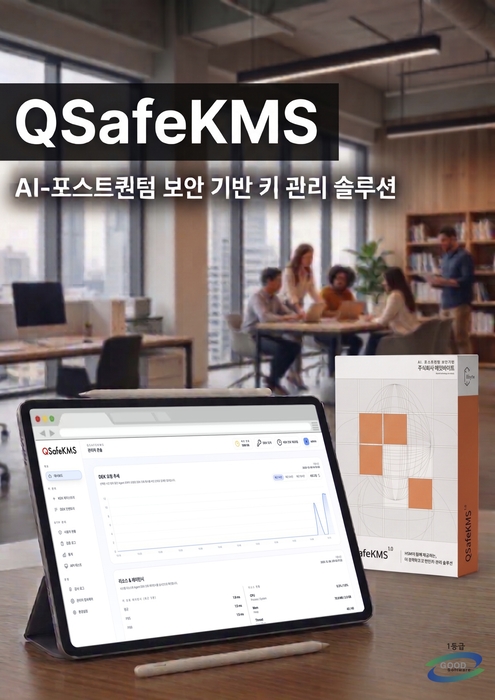
에잇바이트는 스마트카드 기반 하드웨어보안모듈(SmartCard-HSM)과 임베디드 키관리 데이터베이스(KMS DB)를 결합한 암호화 키 관리 솔루션 '큐세이프케이엠에스(QSafeKMS) v1.0'을 출품했다.
QSafeKMS는 소스코드에 암호화 키가 노출되는 문제를 해결하는 데 초점을 맞췄다. 응용프로그램인터페이스(API) 연동만으로 암호화 키를 SmartCard-HSM과 KMS DB에 분리 보관해 기업의 개인정보보호 점검과 감사 대응 부담을 줄인다.
국가정보원 검증필 암호모듈 'x8byte-crypto v1.1.0'을 탑재하고 미국 국립표준기술연구소(NIST)가 FIPS 203으로 표준화한 양자내성암호(PQC) 알고리즘 ML-KEM을 지원한다. 국제표준 기반 SmartCard-HSM을 기본 제공해 별도의 고가 하드웨어보안장비(HSM)를 도입하지 않고도 암호화 키를 안전하게 보관할 수 있다는 설명이다.
제품은 '애플리케이션 서버-〉QSafeKMS 에이전트-〉QSafeKMS KMS DB-〉SmartCard-HSM'으로 이어지는 4단 구조로 암호화 키의 생성·저장·배포·순환·감사를 관리한다. 실제 데이터를 암호화하는 데이터암호화키(DEK)와 이를 다시 암호화하는 키암호화키(KEK)를 분리했다. DEK는 서버에서 임시로 사용하고 KEK는 SmartCard-HSM에만 저장해 키 유출 위험을 낮췄다.
대량 데이터를 처리할 때는 QSafeKMS 에이전트가 배치 처리를 지원해 네트워크 지연을 최소화한다. 관리자는 관리자 화면에서 KEK 레지스트리와 DEK 인벤토리, 키 순환 주기, 감사 로그, 비정상 접근 현황을 통합 관리할 수 있다. API 시험 도구도 내장해 별도 도구 없이 연동을 검증할 수 있으며 기존 시스템은 API 변경만으로 제품을 적용할 수 있다.
최근 한국정보통신기술협회(TTA)로부터 소프트웨어품질인증(GS인증) 1등급을 획득했다. 한국저작권위원회에도 독자 개발한 컴퓨터프로그램저작물로 등록했다.
금융권의 계좌·거래정보, 공공기관의 개인정보, 의료기관의 환자정보, 커머스·플랫폼 기업의 회원정보 보호 등에 적용할 수 있다. 암호화 키의 소스코드 내 하드코딩을 해소하려는 보안담당자와 별도의 키 관리 체계 없이 API 호출만으로 암호화를 적용하려는 개발자를 주요 고객으로 겨냥한다.
에잇바이트는 QSafeKMS를 자사의 양자내성보안 제품군인 'Q시리즈'(QSafeKeypad, QSafeE2E, QSafeToken 등)와 연계해 엔드투엔드 양자내성 보안 스택으로 확장할 계획이다. 동남아시아와 중동을 우선 공략하고 글로벌 클라우드 마켓플레이스 등록과 해외 리셀러 발굴도 추진한다.
김덕상 에잇바이트 대표는 “매년 반복되는 개인정보보호 보안점검에서 암호화 키가 소스코드에 그대로 노출돼 지적받는 사례가 많았다”며 “QSafeKMS는 API 연동만으로 모든 암호화 키를 SmartCard-HSM과 KMS DB에 안전하게 분리 보관할 수 있어 이 같은 고질적 문제를 근본적으로 해결한다”고 말했다.
강성전 기자 castlekang@etnews.com