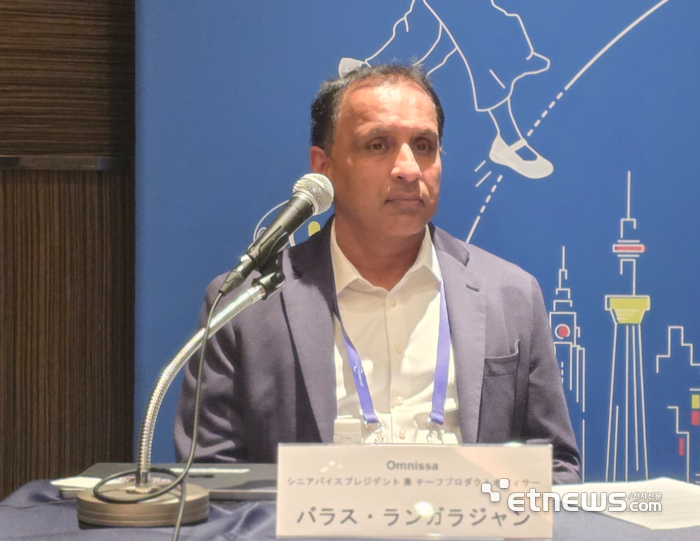
바라트 랑가라잔 옴니사 최고제품책임자(CPO)는 망분리 규제가 완화돼도 국내 금융권에서 가상 데스크톱 '호라이즌'의 역할은 더욱 커질 것이라고 강조했다. 규제 대응용 가상데스크톱인프라(VDI)를 넘어, 금융사가 AI 에이전트를 안전하게 가동하는 '격리 작업공간'으로 쓰임새를 넓히겠다는 복안이다.
랑가라잔 CPO는 13일 도쿄에서 열린 '옴니사 원 도쿄 2026'에서 전자신문과 만나 “호라이즌은 사람과 AI 에이전트가 나란히 일할 수 있는 안전하고 통제된 환경을 제공한다”며 “에이전트가 민감한 애플리케이션·데이터와 상호작용해야 하는 금융기관에 특히 적합하다”고 말했다.
호라이즌은 에이전트가 격리된 가상 데스크톱 안에서 기존 접근·보안 정책에 따라 업무 앱을 다루는 방식이다.
망분리 완화로 VDI 수요가 줄 것이란 시각에는 선을 그었다. 그는 “한국 금융 고객들은 망분리 규제 완화 때문에 VDI를 완전히 떠나고 있지 않다”며 “VDI 수요의 전면적 감소라기보다 고객 우선순위가 바뀌고 있다”고 말했다. 전통적 망분리용 수요는 점진적으로 바뀔 수 있지만, 안전한 업무 접근과 데이터 보호, 핵심 업무 앱에 대한 유연한 접근으로 호라이즌의 입지를 다질 기회가 있다는 설명이다.
한국 고객 사이에서는 호라이즌을 다른 가상화 플랫폼에서 구동하려는 관심도 높다. 옴니사는 뉴타닉스 AHV, 레드햇 오픈시프트 지원으로 선택지를 넓히고 있다. 오픈시프트는 격리된 가상머신(VM)에서 AI 에이전트를 실행할 또 다른 환경이 될 수 있다는 설명이다.
망분리 이후 보안 모델로는 제로트러스트를 제시했다. 사내망 접속 여부가 아니라 신원과 단말 보안 상태, 정책에 따라 접근을 통제하는 방식이다.
호라이즌으로 데이터와 앱 접근을 중앙에서 통제하고, 통합엔드포인트관리(UEM) 플랫폼 '워크스페이스 원'으로 단말 규정 준수와 신원 기반 접근 정책을 적용한다. 다만 가상화만으로 모든 앱 취약점이나 API 공격을 막을 수는 없어 앱 보안과 신원 통제를 병행해야 한다고 덧붙였다.
지난 10월 신한·KB국민·하나은행 고객정보 유출 사고와 관련해서는 핵심 뱅킹 시스템을 넘어 임직원 단말, 모바일 앱, 외부 연계 서비스까지 보안을 넓혀야 한다고 지적했다. 당시 해킹은 대출모집인 전용 서비스, 직원용 모바일 업무 지원 시스템 등 외곽 시스템을 노렸다. 옴니사는 국내 금융기관과 보안 요구사항 해결 방안을 논의하고 있다.
금융권 AI 에이전트 도입은 IT 운영에서 시작될 것으로 내다봤다. 그는 “실질적 도입은 AI 에이전트를 민감한 뱅킹 환경에 들이는 데 필요한 대체 보안 통제 수립에 달렸다”며 “문제 해결, 취약점 관리 등 IT 운영 영역부터 시작할 기회가 있다”고 말했다. 에이전트에 무제한으로 넘겨선 안 될 권한으로는 보안 정책 변경, 특권 접근 허용, 주요 시스템의 중대한 변경을 꼽았다.
AI 통제 솔루션 '옴니사 엘라라'는 내년 상반기 정식 출시(GA)가 목표다. 다만 한국 출시 일정과 금융보안원 서비스형소프트웨어(SaaS) 보안 평가 대응 방안을 묻는 말에는 “아직 발표된 세부 사항이 없다”고 답했다.
류태웅 기자 bigheroryu@etnews.com