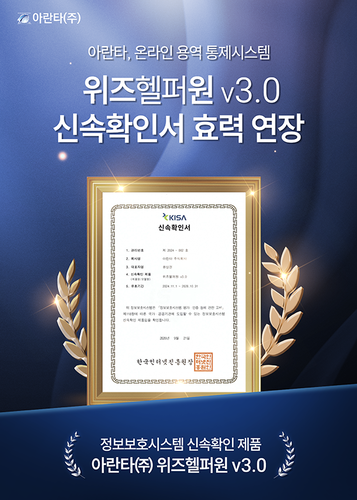
원격접속 통제 및 보안 솔루션 전문기업 아란타는 온라인 용역통제시스템 '위즈헬퍼원(WizHelperOne)'이 한국인터넷진흥원(KISA의) 정보보호제품 신속확인서 효력을 연장받았다고 18일 밝혔다.
정보보호제품 신속확인서 연장은 단순한 유효기간 갱신과는 구분된다. 연장 절차에서는 관련 기준에 따라 제품 변경사항과 취약점, 소프트웨어 보안약점 등 제품의 보안성과 안전성에 영향을 미칠 수 있는 요소를 확인한다.
정보보호제품 신속확인제는 기존 보안인증 체계에 평가기준이 마련되지 않은 신기술 및 융·복합 정보보호제품의 공공시장 도입을 지원하기 위한 제도다. 제품의 보안기능과 취약점, 소프트웨어 보안약점 등을 확인해 일정 수준의 보안성과 안전성을 확인함으로써, 공공기관이 검증 절차를 거친 신기술 정보보호제품을 도입할 수 있도록 지원한다.
아란타는 위즈헬퍼원의 최초 신속확인 획득 이후에도 제품의 보안기능과 안정성을 지속해 관리해 왔다. 이번 효력 연장으로 공공기관의 온라인 유지보수 및 외부 원격접속 통제 환경에 제품을 계속 공급할 수 있는 기반을 유지하게 됐다.
생성형 인공지능(AI)은 해킹 공격에 악용되면서 취약점 탐색, 피싱, 계정정보 탈취 시도가 빠르고 정교해지고 있다. 이 과정에서 외부 용역업체와 장비업체가 사용하는 원격 유지보수 경로가 주요 표적으로 떠오르고 있다.
외부 작업자에게 상시 계정이나 상시 접속권한을 부여하면, 해당 계정이 탈취될 경우 내부 정보시스템으로 들어가는 통로가 된다. 공격 시도가 자동화될수록 '항상 열려 있는 접속경로'와 '공유·방치된 계정'의 위험은 커진다.
위즈헬퍼원은 외부 작업자의 원격접속을 승인부터 작업 종료까지 통제하고 기록하는 전용 시스템이다. 주요 통제 구조는 △일회성 접속번호 기반 접속 △관리자 사전 승인 △접속경로 최소화 △작업 행위 통제 △감사 증적 확보 등이 포함됐다.
이러한 구조는 사용자·단말 확인, 접근권한 검증, 작업 행위의 통제와 기록을 중시하는 제로트러스트 보안 원칙과 맞닿아 있다. 공공부문의 국가 망 보안체계(N2SF) 전환 과정 에서 외부 원격접속 통제 체계를 마련하는 데도 활용할 수 있다.
위즈헬퍼원은 현재 300여 공공기관과 지방자치단체에서 온라인 유지보수 및 외부 용역 인력 원격접속 통제에 활용되고 있다. 아란타는 공공 시장에서 검증된 통제 구조를 바탕으로 금융·제조 등 민간 산업으로 공급을 확대할 계획이다.
금융권은 망분리 규제 개선과 클라우드 활용 확대에 따라, 외부 인력의 접근권한 관리와 감사 증적 확보가 더욱 중요해지고 있다. 제조 현장에서는 생산·제어설비에 접속하는 장비업체와 협력업체의 원격 유지보수를 통제하고, 현장 방문 없이 장애에 신속히 대응해야 하는 수요가 커지고 있다. 위즈헬퍼원은 외부 작업자에게 필요한 시점에 필요한 범위 의 접속만 허용하고, 작업 전 과정을 기록하는 방식으로 대응한다.
아란타 박미연 대표는 “AI로 공격이 자동화되면서, 외부 유지보수를 위해 열어둔 접속경로와 계정이 가장 먼저 노려지는 지점이 되고 있다”며 “신속확인서 효력 연장은 제품의 변경사항과 보안 취약 요소를 지속적으로 확인·관리하는 과정이라는 점에서 의미가 있다”고 말했다.
이어 “공공기관에서 검증한 통제 구조를 금융·제조 등 전 산업에 제공해, 외부 작업자의 원격접속을 필요한 만큼만 허용하고 모든 과정을 추적할 수 있도록 지원하겠다”고 밝혔다.
이경민 기자 kmlee@etnews.com