유럽연합(EU) 사이버보안 수장이 슈퍼마켓 냉장설비에 이어 가정용 가전을 다음 해킹 표적으로 지목했다. 보안을 설계 단계부터 갖춰야 한다며 제조사에 투자를 요구했다. 유럽에 연결형 가전을 수출하는 국내 업체도 보안 투자 확대가 발등의 불이 됐다.
유한 레파사르 EU 사이버보안청(ENISA) 사무총장은 10일(현지시간) 브뤼셀에서 “오늘은 냉장고였지만 내일은 공유기, 모레는 가전이 될 수 있다”고 경고했다.
그는 시민이 의존하는 모든 서비스에 디지털 요소가 있어 보호하지 않으면 해킹될 수 있다고 진단했다. 최악의 경우 경찰·소방·병원·교통 같은 필수 서비스가 멈출 수 있다는 경고다. 중국·이란·북한 등 국가 연계 세력이 유럽 기업을 노리고 있다고도 덧붙였다.
레파사르 사무총장은 “보안은 뒷전이 돼선 안 된다”며 제품을 설계 단계부터 안전하게 만들라고 주문했다. 모든 사고는 막을 수 있지만 보안은 저렴하지 않다며, 문제는 그만큼 투자할 준비가 됐느냐라고 지적했다. ENISA는보고서에서 인공지능(AI)이 취약점 탐색 속도를 끌어올리는 '힘의 증폭기'가 되고 있다고 분석했다.
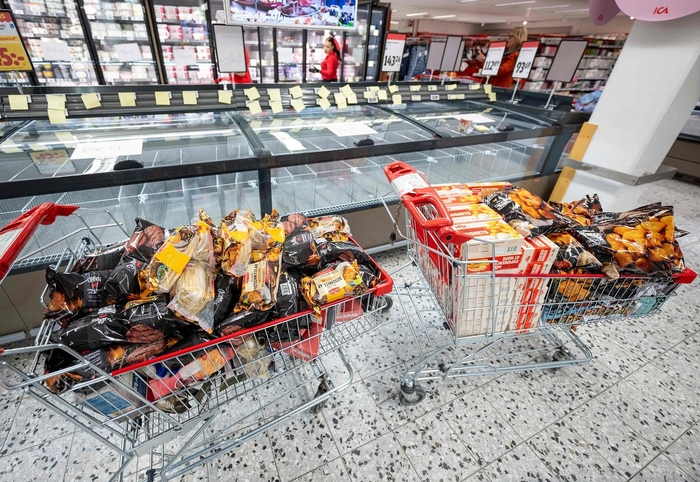
이같은 경고의 배경은 유럽 전역으로 번진 냉장설비 해킹이다. 지난달 11~12일 밤 프랑스 슈퍼마켓 등 소매점 약 700곳의 냉장 컨트롤러가 원격 장악돼 온도가 치솟았고, 최소 15건 화재로 이어졌다. 이달 초에는 벨기에·스웨덴·아일랜드 등 최소 12개국이 피해를 봤다. 인터넷에 노출된 원격관리 장치와 보안 패치가 적용되지 않은 노후 장비가 뚫렸다.
국내 가전업계로선 '설계 보안·투자' 주문이 곧 규제 요건이라는 점이 부담이다. EU 사이버복원력법(CRA)에 따라 9월부터 제조사는 실제 악용되는 취약점과 심각한 사고를 인지한 뒤 24시간 안에 신고해야 한다. 이미 판매한 제품도 대상이다. 위반 시 1500만유로와 세계 연간 매출 2.5% 중 큰 금액까지 과징금을 물 수 있다. 내년 12월에는 설계 단계 보안 요건이 전면 적용된다.
국내 대응은 이제 시작 단계다. 과학기술정보통신부는 11일 콜드체인 기업 정보보호최고책임자(CISO) 간담회를 열고 원격 접속 시 가상사설망(VPN) 사용, 기본 비밀번호 변경 등 긴급 보안조치를 권고했다.
다만, 정부 IoT 보안인증은 대부분 자율인증인 데다 출시 이전 검증에 머물러 있다. 원격관리 기반 렌탈 사업을 키워온 중견 가전사와 대기업도 예외가 아니다.
가전업계 관계자는 “가전 보안은 앞으로 비용이 아니라 시장 진입 조건이 될 전망”이라며 “네트워크가 뚫려도 온도·전원 등 핵심 기능을 지키는 독립 안전장치, 단종 제품까지 아우르는 업데이트 정책, 원격관리 접속 경로 통제에 투자가 필요하다”고 말했다.
김시소 기자 siso@etnews.com