메가MGC커피 고객센터 시스템을 운영하는 외부 위탁업체가 해킹 공격을 받아 일부 고객의 개인정보가 유출됐다. 현재까지 고객 휴대전화번호 30건의 유출이 확인됐으며 추가 개인정보 유출 여부에 대한 조사가 진행 중이다.
17일 메가MGC커피 운영사 엠지씨글로벌에 따르면 고객센터 시스템 운영 수탁업체인 메타엠은 지난 12일 오전 외부 공격자의 침입으로 서버가 침해된 사실을 확인했다. 메가MGC커피는 지난 15일 메타엠으로부터 해당 사실을 통보받았다.
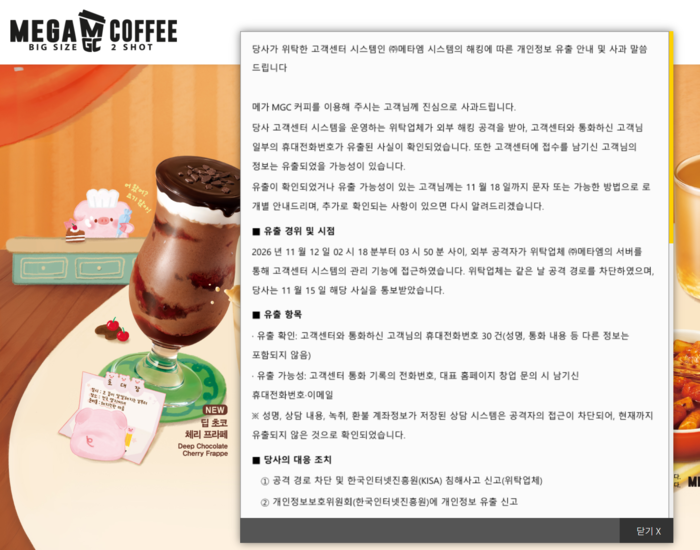
메가MGC커피가 이날 홈페이지에 공개한 개인정보 유출 안내문에 따르면 공격은 지난 12일 오전 2시18분부터 3시50분 사이 이뤄졌다. 외부 공격자는 메타엠 서버를 통해 고객센터 시스템의 관리 기능에 접근했다.
현재까지 유출이 확인된 정보는 고객센터와 통화한 고객의 휴대전화번호 30건이다. 성명과 상담 내용, 통화 녹취, 환불 계좌정보가 저장된 상담 시스템은 공격자의 접근이 차단돼 현재까지 유출되지 않은 것으로 확인됐다.
다만 고객센터 통화기록에 남은 전화번호와 메가MGC커피 홈페이지 창업 문의 과정에서 입력된 휴대전화번호·이메일은 유출됐을 가능성이 있어 추가 조사가 진행되고 있다. 회사는 유출이 확인됐거나 가능성이 있는 고객에게 오는 18일까지 문자 등으로 개별 안내할 예정이다.
메타엠은 여러 기업의 고객상담 업무를 위탁 운영하는 업체다. 메타엠은 지난 14일 일부 고객상담 시스템에 외부의 불법 접근이 발생해 전화번호와 상담 대화 등이 조회되거나 외부로 반출된 정황을 확인했다고 밝혔다. 지난 13일 한국인터넷진흥원(KISA)에 침해사고를 신고하고 공격자 인터넷주소(IP) 차단과 서버 격리 등의 조치를 진행했다.
메가MGC커피는 공격 경로를 차단하고 고객센터 시스템 접근 통제를 강화했으며 데이터베이스 비밀번호 변경과 접속 제한 조치를 했다. 개인정보 유출 사실을 관계기관에 신고하고 회사 연결 PC와 위탁업체 시스템 전반에 대한 추가 조사를 진행하고 있다.
메가MGC커피 측은 “개인정보 처리를 위탁한 당사 역시 무거운 책임감을 느낀다”며 “수탁사에 대한 보안 점검과 관리·감독 체계를 강화해 유사한 사고가 발생하지 않도록 하겠다”고 밝혔다.
윤소진 기자 sojin@etnews.com