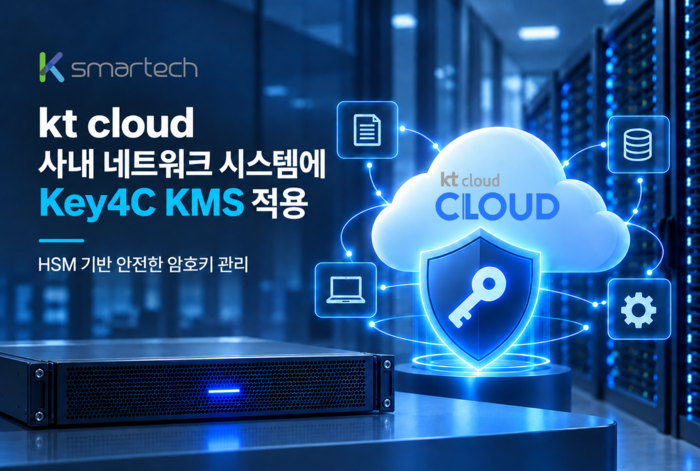
보안 전문기업 케이스마텍은 자사 하드웨어 보안 모듈(HSM) 기반 암호키 관리 서비스'Key4C KMS'가 kt cloud의 키관리 보안을 위해 공급된다고 16일 밝혔다.
이번 구축을 통해 사내 시스템에서 사용하는 중요 암호키를 안전하게 보호하고, 키 생성부터 사용·교체·폐기까지 중앙에서 일관된 정책으로 관리할 수 있는 체계를 지원한다.
기업의 정보기술(IT) 환경이 복잡해지고 다양한 시스템과 애플리케이션에서 데이터 암·복호화와 인증 등에 암호키가 활용되면서, 암호키를 체계적으로 보호하고 관리하는 것이 중요한 보안 과제로 떠오르고 있다. 시스템별로 암호키를 개별 관리할 경우 관리 대상이 증가할수록 키의 보관 위치와 사용 현황을 파악하기 어렵다. 접근권한이나 교체·폐기 등의 관리 기준을 일관되게 적용하는 데에도 한계가 발생할 수 있다.
이에 따라 중요 암호키를 개별 시스템과 분리해 안전하게 보호하는 동시에 생성부터 보관·사용·교체·폐기까지 전체 수명주기를 중앙에서 관리할 수 있는 키 관리체계의 중요성이 커지고 있다. 특히 기업 환경에서는 암호키 자체의 보호뿐 아니라 접근권한 통제와 사용이력 관리, 기존 시스템과의 안정적인 연계 등 운영·관리 측면의 요구도 함께 고려해야 한다.
이번 kt cloud 사내 네트워크 시스템에 적용되는 Key4C KMS는 HSM을 기반으로 중요 암호키를 보호하고 KMS를 통해 암호키의 전체 수명주기를 중앙에서 관리할 수 있도록 지원한다. 사용자 및 애플리케이션별 접근권한과 보안정책을 적용할 수 있으며, 키 사용이력과 접근기록을 관리해 암호키 사용에 대한 추적성을 확보할 수 있다.
또한 키 자동·수동 교체와 버전 관리, 응용프로그램 인터페이스(API) 및 에이전트 기반 시스템 연계 등을 지원한다. 이를 통해 암호키 보호와 중앙관리, 접근통제, 이력관리 등 기업의 암호키 관리에 요구되는 주요 보안·운영 요건에 대응할 수 있는 기반을 제공한다. 해당 기능들은 이번 도입 제안에서 제시된 주요 요구사항과도 맞닿아 있다.
케이스마텍은 kt cloud와의 협력을 통해 Key4C의 적용 기반을 확대해왔다. 앞서 kt cloud IaaS 환경에 Key4C 서비스 환경을 구축하고 마켓플레이스에 입점했으며, 이후 프라이빗 CA 솔루션을 공급해 인증서와 관련 암호키를 보호하는 보안체계를 지원했다. 이번에는 사내 네트워크 시스템에 Key4C KMS를 적용하면서 암호키 중앙관리 영역으로 적용 범위를 넓히게 됐다.
회사측은 이번 적용이 클라우드 서비스 환경뿐 아니라 기업 시스템에서도 HSM·KMS 기반의 중앙화된 암호키 관리체계를 적용할 수 있다는 점에서 의미가 있다고 했다.
케이스마텍은 시스템과 운영환경에 따라 요구되는 암호키 관리정책을 적용하고 중요 암호자산을 일관된 기준으로 보호·관리할 수 있도록 관련 기술을 지속 고도화하고 있다.
향후 케이스마텍은 HSM·KMS 기반 암호키 관리 기술을 바탕으로 기업의 암호체계를 보다 안전하고 체계적으로 관리할 수 있는 보안 기술로 영역을 확대할 계획이라고 강조했다.
이경민 기자 kmlee@etnews.com