잇따른 해킹과 개인정보 유출 사고로 국가 사이버보안 대응체계의 한계가 드러났다는 지적이 국회 국정감사에서 제기됐다. 여야는 한국인터넷진흥원(KISA)의 침해대응 시스템 노후화와 예산 부족, 국가 차원의 사이버보안 컨트롤타워 부재 등을 한목소리로 비판했다.
15일 국회 과학기술정보방송통신위원회의 KISA 국정감사에서 여야 의원들은 사이버 위협이 고도화되고 있지만 이를 뒷받침할 보안 인프라와 범정부 대응체계는 미흡하다고 지적했다.
김남국 더불어민주당 의원은 KISA의 침해대응 시스템 노후화와 유지보수 예산 부족 문제를 집중적으로 제기했다.
김 의원이 KISA에서 제출받은 자료에 따르면 인터넷침해대응센터(KISC)가 운영하는 전산시스템 2065개 중 1046개(50.7%)가 교체 대상으로 분류됐다. KISA는 취득 후 5년 이상 사용한 시스템을 교체 대상으로 분류하고 있다.
정부가 배정한 인터넷 침해대응 전산시스템 유지보수 예산은 2022년 41억1000만원에서 올해 30억8000만원으로 25.1% 감소했다. 반면 실제 유지보수에 사용된 예산은 2022년 50억1700만원에서 지난해 59억7000만원으로 늘었다. KISA는 유지보수 비용이 증가하면서 시스템 증설 예산 일부를 유지보수에 활용하고 있다고 설명했다.
김 의원은 “디지털 피해 최전선의 방어 인프라에 심각한 경고등이 켜진 것 같다”며 “사이버 공격에 대응하기 위한 시스템과 유지 관리 비용이 늘어나는데 정작 이를 뒷받침할 예산이 충분하게 지원되고 있지 않다”고 지적했다.
국민의힘은 국가 사이버보안 대응체계의 구조적 문제를 비판했다.
서천호 국민의힘 의원은 “온라인 안전 시스템이 붕괴가 돼 있는 상황”이라며 “오죽했으면 '털린 민국'이라는 오명을 뒤집어쓰겠나”라고 말했다. 이어 “사이버 보안 대응 체계를 보면 국가 전체 콘트롤타워가 없다”며 “사후 대응 체계도 중구난방식이고 예방은 각 기관에서 알아서 하도록 방치해놨다”고 비판했다.
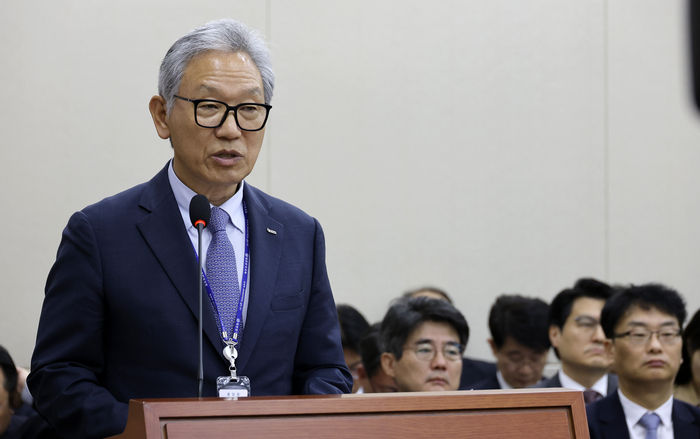
이상중 KISA 원장은 인공지능(AI) 확산에 따른 새로운 보안 위협에 대응하기 위해 조직을 개편하고 대응 역량을 강화하고 있다고 설명했다.
KISA는 AI보안산업본부와 취약점 관리센터를 신설했다. 이 원장은 “365일 24시간 전방위적으로 사이버 위협을 탐지·분석하며 신속한 사고 대응과 기술 지원을 통해 국민의 안전을 도모하고 있다”고 밝혔다.
개인정보 침해·유출 신고 접수와 조사, 스미싱·피싱·스팸 등에 따른 2차 피해 확산 방지에도 주력하고 있다고 설명했다. 사이버보안 전문 인력 양성과 유망 보안기업 육성, 지역 중소기업 보안 역량 강화도 주요 추진 과제로 제시했다.
박진형 기자 jin@etnews.com