최근 2년여간 연계정보(CI) 유출 사고가 반복되면서 CI에 1년의 유효기간을 두고 주기적으로 갱신하는 제도를 우선 도입해야 한다는 주장이 나왔다. 이미 유출된 CI를 변경·재발급하는 제도는 법령 정비를 거쳐 단계적으로 마련하자는 제안이다.
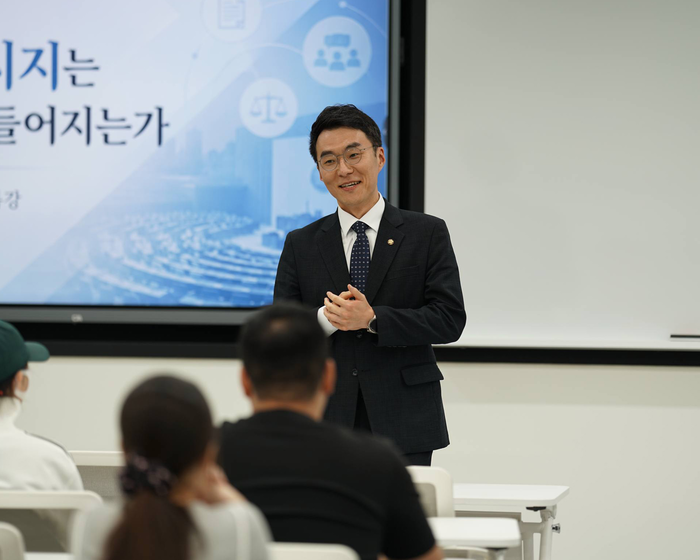
국회 과학기술정보방송통신위원회 소속 김남국 의원은 29일 CI 유효기간제를 신속하게 도입하고 재발급 체계 마련을 위한 구체적인 일정을 제시해야 한다고 방송미디어통신위원회에 촉구했다.
CI 유출 사고는 2024년 6월 모두투어를 시작으로 2025년 8월 롯데카드에서 발생했다. 올해에는 5월 티빙, 6월 BGF네트웍스, 7월 우리은행에서 매달 CI 유출이 확인됐다. 티빙 사고에서는 CI를 보유한 계정 약 1904만개가 유출됐고 우리은행에서는 고객 1만7551명의 CI가 외부로 유출됐다.
CI는 서로 다른 온라인 서비스에서 동일한 이용자를 식별하는 데 활용되는 정보다. 동일한 값이 여러 서비스에서 장기간 사용되는 구조여서 서로 다른 사업자에서 유출된 개인정보가 CI를 매개로 결합될 가능성이 제기된다. 비밀번호나 카드번호와 달리 유출 이후 이용자가 직접 값을 변경하거나 재발급받기도 어렵다.
대안으로는 CI에 유효기간을 설정해 일정 기간마다 새로운 값으로 갱신하는 방안이 거론된다. 김 의원은 최근 사고가 잇따른 점을 고려해 3년이나 5년보다 1년 단위 갱신 방안을 검토해야 한다는 입장이다.
방미통위는 지난 18일 '연계정보 생성·처리 등에 관한 기준' 고시를 개정해 주민등록번호와 CI의 분리·보관 시행 시점을 기존 2027년 5월에서 같은 해 1월로 4개월 앞당겼다. 다만 이번 개정에는 CI 유효기간제는 포함되지 않았다.
김 의원은 CI 제도 개선을 두 단계로 추진할 것을 요구했다. 유효기간제처럼 현행 제도 안에서 추진 가능한 방안은 먼저 시행하고, 유출된 CI를 새로운 값으로 바꾸는 재발급 제도는 시행령이나 법률 개정 등 법제 정비를 거쳐 도입하자는 것이다.
김남국 의원은 “14개월, 9개월이던 사고 간격이 이제 한 달 단위로 좁혀졌다. CI 유출이 반복되는 구조적 위험으로 나타나는 만큼 현행 관리체계를 그대로 유지해서는 안 된다”면서 유효기간제 도입에 대해 “최근 유출 상황을 고려하면 3년, 5년보다 1년 단위 갱신 방안을 적극 검토할 필요가 있다”고 말했다.
남궁경 기자 nkk@etnews.com