인공지능(AI) 에이전트가 기업 업무를 자율적으로 수행하면서 보안체계도 사람 중심의 접근권한 관리에서 AI의 실제 행동을 통제하는 방식으로 전환해야 한다는 지적이 나왔다.
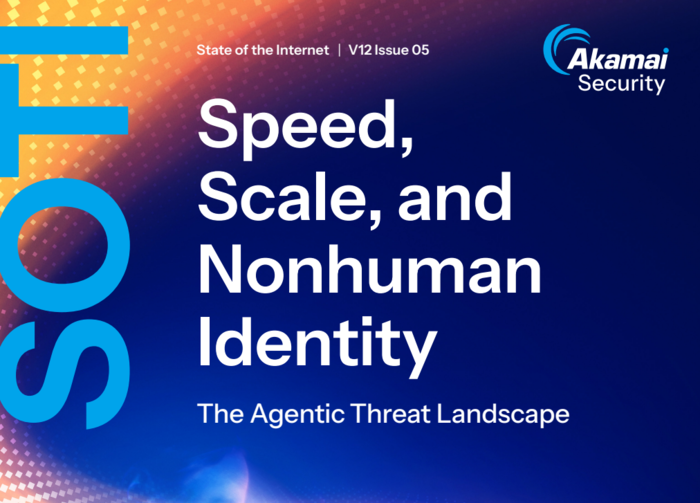
아카마이 테크놀로지스는 13일 인터넷 보안 현황(SOTI) 보고서 '속도, 확장성, 그리고 비인간 ID: 에이전틱 위협 환경'을 통해 이같이 밝혔다.
보고서는 AI 에이전트가 여러 시스템에 접근해 업무를 수행하면서 기존 신원·접근관리만으로는 보안 위험을 통제하기 어려워졌다고 분석했다. AI의 접근권한뿐 아니라 실제 수행하는 작업까지 관리하는 '행동 중심 거버넌스'가 필요하다는 설명이다.
기업 내 AI 활용에 따른 보안 사각지대도 확인됐다. 보고서에 따르면 기업용 AI 챗봇 대화의 6% 이상에 개인정보 등 민감정보가 포함됐다. 민감정보가 포함된 대화 중 47%는 기업이 모니터링하지 않는 임직원 개인 계정을 통해 이뤄졌다.
브라우저 확장 프로그램도 위험 요인으로 지목됐다. 기업 사용자의 40% 이상이 AI 기반 브라우저 확장 프로그램을 설치했으며, 설치된 확장 프로그램의 25%는 12개월 이내에 권한 설정이 변경됐다. AI 확장 프로그램은 일반 확장 프로그램보다 알려진 취약점(CVE)을 보유할 확률이 60% 높았다.
AI 에이전트와 외부 시스템을 연결하는 모델컨텍스트프로토콜(MCP) 관리도 과제로 제시됐다. AI 에이전트의 다중 시스템 작업을 지원하는 핵심 기술이지만 최고정보보호책임자(CISO)의 보안 우선순위에서는 가장 뒤처진 것으로 나타났다.
AI를 활용한 취약점 탐색과 공격 속도가 빨라지면서 기존 패치 중심 대응에도 한계가 있다고 지적했다. 취약점이 발견되면 패치를 완료하기 전이라도 네트워크 엣지에서 공격을 차단할 수 있는 실시간 대응체계가 필요하다는 설명이다.
아카마이는 대응 방안으로 △엣지 기반 실시간 보호 △브라우저 내 AI 사용 통제 △AI 검색 환경에서의 브랜드 정보 보호 △AI 에이전트의 자율권한 차등 부여 등을 제시했다. 특히 위험도가 높은 작업에는 사람의 승인 절차를 유지해야 한다고 강조했다.
보아즈 겔보드 아카마이 최고보안책임자(CSO)는 “AI는 전체 보안 생태계에 '모든 위험이 한꺼번에 몰려오는' 거대한 변곡점을 제시하고 있다”며 “기업 내 AI 활용, 고객 대상 제품과 클라우드에 AI 통합, 기업을 표적으로 하는 AI 기반 공격이라는 3대 위협이 동시에 발생하고 있다”고 말했다.
한편, 아카마이는 클라우드 컴퓨팅과 사이버보안 서비스를 제공하는 미국 기업이다. 웹·응용프로그램인터페이스(API) 보호, 디도스(DDoS) 공격 방어, 클라우드 인프라 서비스 등이 주요 사업이다.
박진형 기자 jin@etnews.com