〈편집자주〉
금융권부터 통신·유통·플랫폼 기업, 공공기관까지 해킹과 개인정보 유출 사고가 잇따르면서 국내 사이버 보안 체계에 대한 우려의 목소리가 높아지고 있다. 사고는 늘어나고, 책임을 묻는 과징금도 역대 최대 규모지만 기존 사이버 위협에 인공지능(AI)까지 가세하면서 강도와 수위는 높아지고 있다. 이럴 때일수록 기초가 중요하다. 모래 위에 세운 누각은 그럴듯해 보여도 오래 유지되기 어렵다. 국내 1세대 보안 전문 업체인 드림시큐리티가 제시하는 AI 시대 꼭 갖춰야 하는 기초보안을 3회에 걸쳐 싣는다.
지난달 1일 정부는 '공공부문 사이버보안 책임성 강화 방안'을 발표했다. 초기 비밀번호를 바꾸지 않거나 발견된 취약점을 오래 방치하는 등 기본 수칙 위반을 징계 대상으로 명확히 하고, 중대한 정보 유출 사고에는 기관장 책임도 묻기로 했다. 최근 공공 부문 사고가 기본 수칙을 지키지 않아 발생했다는 진단에서 나온 대책이다.
민간도 사정은 다르지 않다. 지난해 국내 침해사고 신고는 2383건으로 역대 최대였다. 사고는 늘었지만, 원인은 새롭지 않다. 구글 클라우드 산하 맨디언트는 지난해 사고의 근본 원인이 여전히 사람과 시스템의 관리 실패였다고 분석했다.
드림시큐리티 장형도 이사는 “AI가 바꾼 것은 공격의 종류가 아니라 속도”라며 “공격자가 노리는 관리의 빈틈은 그대로이고, AI는 그 빈틈을 찾는 시간을 줄였을 뿐”이라고 진단했다. 이어 “공격이 빨라질수록 기본을 지키는 조직과 그렇지 못한 조직의 차이가 더 벌어진다”며 “다시 기초보안을 봐야 하는 이유”라고 강조했다.
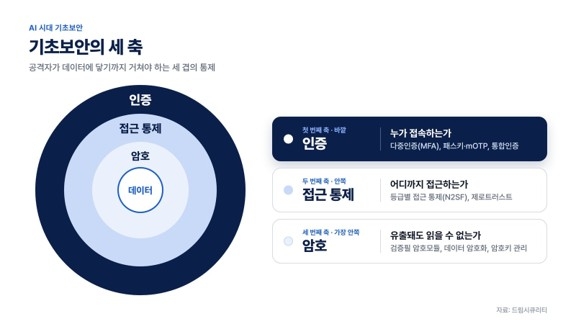
기초보안은 자산 파악, 계정·접근 통제, 취약점 조치, 데이터 보호 같은 기본 통제를 빠짐없이 지키는 일이다. 그 출발점은 계정이다. 버라이즌의 '2026 데이터 침해 조사 보고서(DBIR)'에 따르면 도난·유출된 계정정보 악용은 전체 침해의 39%에서 확인돼 가장 많았다. 정부 대책이 초기 비밀번호 같은 계정 관리부터 짚은 것도 같은 맥락이다.
문제는 비밀번호만으로는 본인 확인이 어렵다는 점이다. 지난해 초 한 대형 유통기업은 다른 곳에서 유출된 아이디와 비밀번호를 무더기로 대입하는 '크리덴셜 스터핑' 공격에 고객 계정이 뚫려 개인정보가 대거 유출됐다.
비밀번호를 아무리 복잡하게 바꿔도 다른 곳에서 유출되면 소용없다. 그래서 추가 인증을 더하는 다중인증(MFA)이 기본이 됐고, 나아가 비밀번호 자체를 없애는 쪽으로 바뀌고 있다.
AI 시대 인증 대안으로 꼽히는 것이 FIDO 기반 패스키다. 인증 정보를 서버가 아닌 사용자 단말의 안전한 영역에 보관해 서버가 해킹돼도 대량 유출 위험이 낮다. 접속 도메인을 검증해 피싱 사이트를 통한 계정 탈취를 막는 데도 도움이 된다. 생체인증과 PIN, 모바일 일회용 비밀번호(mOTP) 등을 보안 정책에 맞춰 조합할 수 있다.
드림시큐리티는 이 인증 방식을 금융·통신 현장에 적용해 왔다. 1998년 설립 이후 공개키 기반구조(PKI)와 전자서명 기술로 공공기관과 기업의 계정 보호 체계 구축을 지원해왔다.
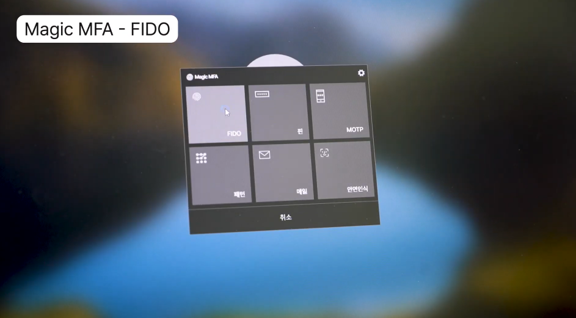
장 이사는 “한 증권사에는 다중인증 솔루션 'Magic MFA'를 구축해 임직원이 업무 PC 윈도우에 로그인할 때 비밀번호 대신 FIDO 생체인증을 쓰거나, 비밀번호 입력 뒤 생체인증을 2차 인증으로 거치도록 했다”며 “윈도우 로그인 뒤에는 통합인증(SSO)과 연계해 업무 시스템까지 바로 쓸 수 있다”고 소개했다.
이어 “국내 한 통신사의 클라우드 계정관리 플랫폼에서는 Magic MFA로 일반 사용자가 아이디·비밀번호 입력 뒤 FIDO 생체인증을 거치거나, 아이디만 입력하고 비밀번호 없이 패스키로 로그인할 수 있다”고 설명했다.
인증 다음은 계정 관리다.
장 이사는 “인사 변동에 맞춰 계정과 권한을 함께 정리하지 않으면 퇴사자나 협력사 계정이 남아 공격 통로가 된다”며 “방치된 계정과 과도한 권한을 줄이는 것까지가 인증”이라고 말했다. 그는 “인증은 로그인 절차가 아니라 조직의 신뢰를 지키는 첫 관문”이라며 “접속하는 사람을 정확히 확인하는 것이 기초보안의 첫 단추이자 방어의 성패를 가르는 기본기”라고 덧붙였다.
윤건일 기자 benyun@etnews.com