지난 5월 국가정보원은 '국가 사이버보안 기본지침'을 개정해 국가 망 보안체계(N2SF) 절을 신설하고 내부망과 인터넷망 분리를 규정했던 기존 조항을 삭제했다. 각급 기관은 업무정보를 기밀(Classified)·민감(Sensitive)·공개(Open) 등급으로 분류하고 등급에 맞는 보안 통제를 적용해야 한다. 망을 나누던 방식에서 정보의 등급에 따라 통제하는 방식으로 바뀐 것이다.
민간도 같은 방향이다. 원격 근무와 클라우드 사용, 협력사 접속이 늘면서 조직 안팎의 경계가 흐려졌고, 내부망에 들어온 사용자는 믿어도 된다는 경계 중심 보안의 전제도 흔들린다. 지난해 국내 최대 이동통신사 해킹에서 공격자는 한 서버에 암호화 없이 저장된 계정정보로 다른 서버에 잇따라 접속하며 수년간 내부를 옮겨 다닌 것으로 조사됐다. 안으로 들어온 공격자의 확산을 막지 못한 셈이다. '아무도 신뢰하지 않고 계속 검증한다'는 제로트러스트가 주목받는 이유다.
드림시큐리티 윤준수 이사는 “한 번 들어온 공격자의 움직임을 막지 못하면 망을 아무리 잘 나눠도 소용이 없다”며 “공공의 N2SF와 민간의 제로트러스트는 접근 통제의 기준을 '어느 망에 있는가'에서 '누가, 어떤 등급의 정보에 접근하는가'로 바꾼다는 점에서 같다”고 말했다.
AI로 공격이 빨라질수록 침투 뒤 대응할 시간은 줄어든다. 인증이 기초보안의 첫 번째 축이라면, 들어온 뒤의 움직임을 통제하는 접근 통제가 두 번째 축이다.
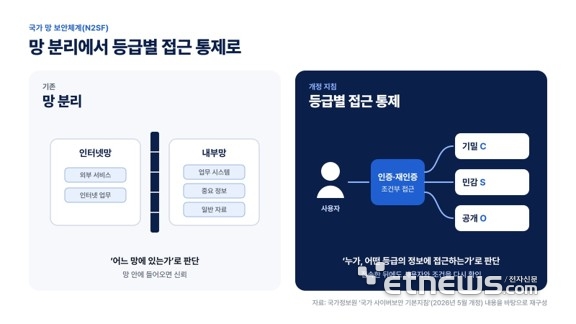
망 분리는 공격자를 밖에 두는 데 초점을 맞췄다. 반면 등급별 접근 통제는 공격자가 이미 안에 있을 수 있다는 가정에서 출발한다. 핵심적인 차이는 종전의 망 분리에서 벗어나 위험을 관리하고 통제하는 방식으로 전환하는 데 있다. 인가된 사용자에게 부여된 최소 권한에 기반한 등급별 통제를 적용하는 것이다. 즉 접속 중에도 사용자와 조건을 다시 확인하는 재인증과 조건부 접근 제어를 인증 단계에서 처리하고, 보안 등급별로 접근 경로를 나눈다. 계정이 탈취되거나 관리되지 않는 자산, 협력사 접속 경로가 뚫려도 공격자가 더 높은 등급의 정보로 넘어가기 어렵게 만드는 방식이다.
윤 이사는 “다중인증과 통합인증으로 확인한 사용자 정보를 접근 통제 단계까지 그대로 이어 써야 한다”며 “인증과 접근 통제가 따로 움직이면 그 사이가 기초보안의 빈틈이 된다”고 강조했다. 이어 “특히 협력사 접속과 관리되지 않는 자산이 약한 고리가 되기 쉽다”며 “높은 등급의 정보일수록 접속 중 확인을 더 촘촘히 해야 한다”고 덧붙였다.
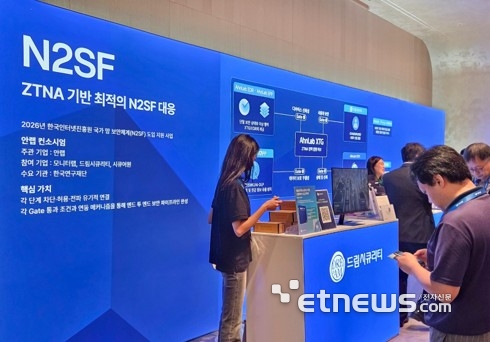
드림시큐리티는 이 방식을 공공 현장에 적용하고 있다. 지난 9월 서울 강남구 웨스틴 서울 파르나스에서 열린 'AhnLab ISF 2026'에서 안랩·모니터랩·시큐어원과 N2SF 공동관을 꾸려 작동 방식을 선보였다.
윤 이사는 “공동관에서 통합 신원인증·권한관리 솔루션 'Magic ICAM'으로 접속 뒤에도 신원을 다시 확인하고 보안 등급에 따라 접근 경로를 나누는 인증 시나리오를 시연했다”며 “올해는 한국인터넷진흥원(KISA)의 'N2SF 도입 지원사업'에 안랩 주관 컨소시엄으로 참여해 한국연구재단에 Magic ICAM과 다중인증·통합인증을 연동 구축하고 있다”고 전했다. 민간 기업에는 같은 원리를 제로트러스트 모델로 구현해 원격·협력사 접속 환경을 지원한다.
그는 “접근 통제는 단순한 차단 장치가 아니라 침해가 발생해도 피해 범위를 좁히는 안전장치”라며 “망을 나누는 것만으로 안전을 담보하기 어렵고 AI로 공격까지 빨라진 만큼, 들어온 뒤의 움직임까지 통제하는 것을 기초보안의 기본으로 삼아야 한다”고 말했다.
윤건일 기자 benyun@etnews.com