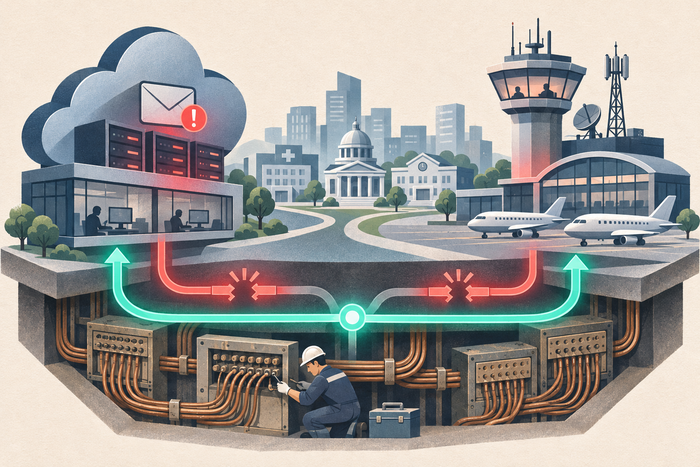
마이크로소프트(MS)의 글로벌 서비스 장애와 미국 항공 마비 사태가 디지털 인프라 취약성의 파급력을 드러냈다. 핵심 시스템의 문제가 기업 업무와 공공서비스, 교통·물류까지 연쇄적으로 흔든 것이다. 이에 특정 기업·시스템에 집중된 의존을 낮추는 동시에, 신기술 투자에 밀린 노후 장비 교체와 기존 시스템의 보안 강화에도 투자를 확대해야 한다는 지적이 나온다.
15일 성욱준 서울과학기술대 교수는 “사고 원인은 달라도 핵심 시스템에 대한 의존도가 높으면 한 지점의 문제가 전체로 확산할 수 있다”며 “장비나 시스템을 교체하는 과정에서 발생한 문제도 통신망을 타고 전국적인 장애로 번질 수 있다”고 설명했다.
로이터통신에 따르면 MS의 업무용 서비스 MS365의 아웃룩·팀스 등에서 한국시간 13일 새벽 발생한 장애는 약 36시간 만인 14일 오후 복구됐다. 이번 MS365 장애는 이메일·일정 관리 기반인 익스체인지 온라인과 연관된 기능에 집중됐다. 오픈AI·앤트로픽의 MS365 연동 기능도 영향을 받았다. 국내 일부 기업도 업무에 불편을 겪었다.
지난 13일(현지시간) 미국 연방항공청(FAA) 관제통신 장애로 전국 공항의 항공기 이륙이 4시간여 중단됐다. 항공기·승무원 배치가 꼬이면서 14일에도 4000편 이상 결항하는 등 후폭풍이 이어졌다.
이메일·일정·협업이 특정 공급자의 기반에 연결되거나 항공 운항이 공통 관제통신망에 의존하는 환경에서는 핵심 기반의 장애가 여러 서비스로 번질 수 있다. 시스템을 복구해도 밀린 업무와 운항 일정을 정상화하는 데는 추가 시간이 필요하다.
루크 케호 우클라 수석 산업 분석가는 로이터통신에 “현재 얼마나 많은 부분이 한 공급업체의 이메일 및 협업 도구를 통해 이뤄지고 있는지를 보여준다”고 말했다.
국내에서도 시설 집중에 따른 물리적 위험과 공통 소프트웨어의 취약점을 노린 사이버 위협이 함께 부각되고 있다. 지난해 9월 26일 국가정보자원관리원 대전 본원 화재로 정부 서비스가 중단됐으며, 총 709개 시스템이 영향을 받았다. 전체 복구는 같은 해 12월 30일 완료됐다.
최근 보안기업 사이퍼마는 북한 연계 해킹조직 라자루스가 PHP 취약점을 악용해 국내 정부·금융·통신 분야를 겨냥한 정황을 공개했다. 여러 기관이 쓰는 공통 기술의 취약점이 공격 통로가 된 것이다.
이 같은 위험에 대비하려면 신기술 투자와 함께 기존 시스템 정비에도 투자를 확대해야 한다는 제언이 나온다.
성욱준 교수는 “인공지능 등 신기술에 투자하는 것은 당연하지만, 노후 장비와 레거시 시스템의 보안 문제는 투자 우선순위에서 밀리고 있다”며 “공공부문 노후 장비가 약 30% 정도인 만큼 국가정보자원관리원뿐 아니라 공공부문 전반의 기존 시스템 정비에 보다 적극적으로 투자해야 한다”고 말했다.
이어 “인공지능 시대에 노후 장비와 레거시 시스템은 보안 측면에서 취약한 지점이 될 수 있다”고 덧붙였다.
강성전 기자 castlekang@etnews.com, 최호 기자 snoop@etnews.com