인공지능(AI) 활용이 급속도로 확산되면서 기업 기밀과 개인정보 유출 위협이 주요 보안 과제로 떠오른 가운데, 파수 AI(대표 조규곤)는 '사이버 서밋 코리아 2026(CSK 2026)'에 참가해 AI 보안 플랫폼을 앞세운 대응 전략을 공개했다고 21일 밝혔다.
CSK는 국제사회와 함께 사이버 위협에 공동 대응하려는 목적으로 국가정보원이 국가보안기술연구소와 공동으로 개최하는 글로벌 사이버 안보 행사다. 16일부터 18일까지 진행된 올해 행사는 '연결된 세상, 함께하는 보안'을 주제로, 국제정보교류회의 및 콘퍼런스, 국제사이버훈련, 사이버공격방어대회 등의 다양한 프로그램이 진행됐다.
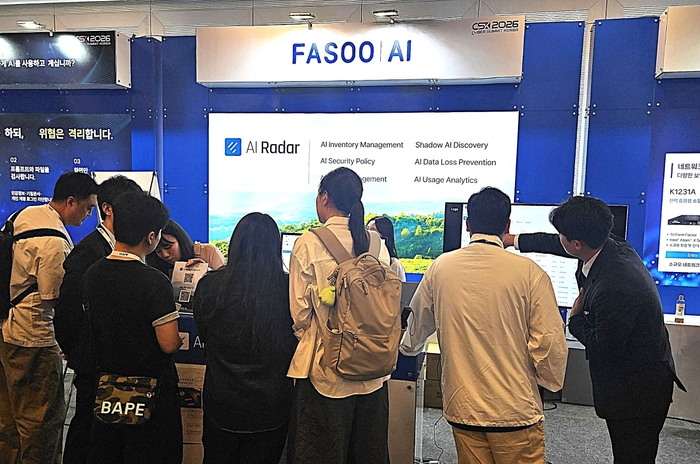
CSK 2026 부스에서 파수 AI는 클로드, 챗GPT, 제미나이 등 다양한 방식의 AI 사용 과정에서 발생하는 유출 문제를 실제 사례 중심으로 소개했다. 특히 AI 서비스 사용 시 유출될 수 있는 개인정보와 조직별 민감정보를 실시간으로 검출·차단하는 AI DLP(구 'AI-R DLP')로 관심을 모았다. AI DLP는 클로드와 챗GPT, 제미나이 등의 AI 사용 과정에서 프롬프트에 입력된 기업 기밀이나 개인정보 등의 유출을 방지한다. AI 기반의 자연어 처리(NLP) 기술과 파수 AI의 딥러닝 기술로 맥락을 이해해 개인정보는 물론, 제품이나 기술 등의 기밀 정보를 광범위하게 검출할 수 있다. 국내의 경우 공공기관의 N2SF정책의 보안등급(CSO)에 따른 데이터 검출도 가능하다.
파수 AI는 이번 행사를 방문한 글로벌 보안 전문가를 대상으로 AI를 위한 데이터 라이프사이클 전반의 여러 지점에서 유출을 차단하는 다층적 AI 보안 전략을 소개하는 자리도 가졌다.
해당 발표에서 파수 AI는 전 세계 공통으로 겪는 데이터 보안 위협을 구체적으로 조명하고, 실제 글로벌 고객 사례를 공유했다. AI 활용 과정에서 임직원들이 복사/붙여넣기, 화면 캡처 등을 통해 중요 데이터를 생성형 AI 서비스에 무분별하게 유출하는 사례가 증가하고 있다고 지적했다. 이에 데이터 암호화는 물론, 복사·붙여넣기 및 화면 캡처 제어, 스크린 및 화면 워터마크 삽입, 파생 파일에 대한 일관된 정책 적용 등, 확장된 보안 통제 방안이 필요하다고 강조했다. 또한 해외 정부의 '파수 엔터프라이즈 디알엠(Fasoo Enterprise DRM, FED)' 활용 사례를 소개해 이해를 넓혔다.
손종곤 파수 AI 상무는 “조직에서 AI 활용은 새로운 데이터 유출 경로이자 확장된 공격 표면을 만들어 내면서 'AI 보안'이 전 세계 공통의 우선 과제로 떠올랐다”며, “파수 AI는 조직내 다양한 환경에서 여러 방식으로 이뤄지는 AI 활용을 가시화하고, 멀티 레이어 보안 전략과 확장된 보안 통제로 고객의 AI 보안 역량 강화를 지원한다”고 말했다.
이경민 기자 kmlee@etnews.com