인공지능(AI)이 소프트웨어 취약점을 찾아내고 공격까지 자동화하는 시대에는 여러 전문 AI 에이전트가 협업해 취약점을 분석하고 검증하되 실제 대응은 사람의 승인과 통제 아래 이뤄지는 새로운 보안 체계가 필요하다는 제언이 나왔다.
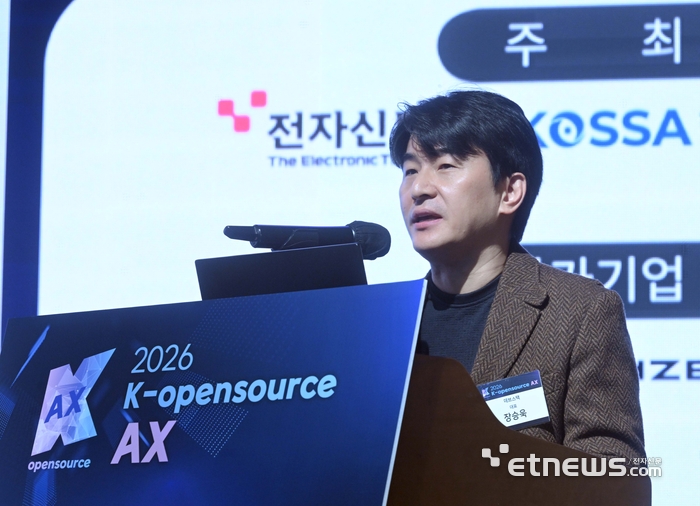
장승욱 데브스택 대표는 전자신문과 오픈소스산업협회가 28일 서울 과학기술회관에서 공동 개최한 'K-OPENSOURCE AX 2026'에서 오픈소스 기반 에이전트 협업형 보안 관리 플랫폼 '메타옵스(MetaOps)' 구현 전략을 소개하면서 멀티 스테이지·멀티 에이전트 전략을 제시했다.
장 대표는 거대언어모델(LLM)이 보안 위협의 양상을 바꾸고 있다고 진단했다. AI가 취약점 발견과 악용 코드 생성, 취약점 연계 공격까지 자동화하면서 취약점 공개 이후 실제 공격까지 걸리는 시간이 크게 단축되고 있다는 것이다.
그는 “LLM의 등장으로 취약점이 공개된 시점에 해커들이 공격 방법을 찾아내는 시간이 이전보다 훨씬 짧아져 조기에 대응할 시간적 여유가 거의 없어지고 있다”면서 “LLM과 다수의 AI 에이전트가 지켜야 할 자산에서 공격 주체가 될 수 있다는 것이 보안 패러다임에 가장 큰 변화를 만들고 있다”고 말했다.
데브스택은 해법으로 여러 전문 AI 에이전트가 역할을 분담하고 분석 결과를 교차 검증하는 멀티 에이전트 보안 체계를 제시했다. 취약점 후보를 찾는 단계와 실제 취약점인지 검증하는 단계를 분리하고 전문 에이전트가 수행한 분석을 별도 에이전트가 독립적으로 검토하는 방식이다.
데브스택의 멀티 에이전트 분석 운영 플랫폼 '메타옵스'는 분석 작업을 조정하는 '코디네이터'를 중심으로 코드 분석 도구 'CodeQL', 파일 패턴 분석 도구 'YARA', 네트워크 점검 도구 'Nmap', 퍼징 도구 'AFL++' 에이전트를 연계한다.
분석 목적과 확보된 증거에 따라 필요한 에이전트를 선택적으로 실행하고 각 에이전트가 수집한 결과는 '에비던스 번들'로 통합된다. 별도의 검토 에이전트는 원본 증거와 취약점 성립 조건을 확인한다. 그래프 기반 검색증강생성(GraphRAG)을 활용해 분석 결과와 공격 관련 지식을 연결하는 기능도 구현했다.
이준혁 데브스택 연구원은 “LLM의 결과를 그대로 다음 에이전트에 넘기지 않고 다음 단계에서 검토할 수 있도록 원본 데이터 정보까지 함께 전달한다”며 “도구의 원본 출력과 LLM이 이를 바탕으로 내린 판단을 구분해 오류를 추적하고 환각을 줄이기 위한 것”이라고 설명했다.
운영 중 보안 관제에도 AI를 적용했다. 오픈소스 런타임 보안 도구 'Falco'가 컨테이너의 비정상 행위를 탐지하면 LLM이 위험성을 분석해 운영자에게 전달한다. 다만 실제 시스템 변경은 운영자 승인과 대상 재검증을 거쳐 'Talon'으로 수행하도록 했다.
정현정 기자 iam@etnews.com