디지스트(DGIST·총장 이건우) 전기전자컴퓨터공학과 김영식 교수 연구팀이 세계적인 하드웨어 보안 경진대회인 'HACK@CHES 2026'에서 준우승을 차지했다.
이번 대회에는 김광식 박사후연구원과 이수성·김정도 학생이 'Edoras' 팀으로 출전해 전 세계 52개 참가팀 가운데 최종 2위에 오르며 DGIST의 뛰어난 하드웨어 보안 기술력을 입증했다.
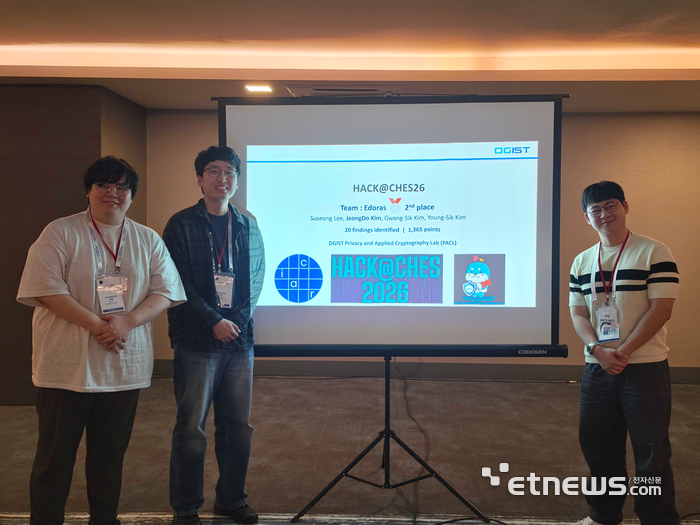
'HACK@CHES'는 암호 하드웨어 및 임베디드 시스템 분야의 세계적 권위 학술대회인 CHES와 연계해 열리는 국제 경진대회다. 반도체 설계에 숨겨진 보안 취약점을 찾아내고 실제 공격 가능성까지 검증하는 대회로, 올해는 온라인 예선을 통과한 상위 8개 팀이 지난 10월 11일부터 13일까지 튀르키예 안탈리아에서 결선을 치렀다.
스마트폰, 자율주행차, AI 데이터센터 등에 사용되는 반도체는 한 번 제조되면 설계 결함을 수정하기 어렵다. 따라서 실제 생산에 앞서 보안 취약점을 찾아내는 것이 무엇보다 중요하다. 이번 결선에서는 글로벌 오픈소스 보안 반도체 설계인 '오픈타이탄(OpenTitan)'을 기반으로, 처음 공개되는 방대한 설계 코드에 숨겨진 보안 결함을 단 48시간 만에 찾아내고 실제 공격 가능성까지 입증해야 했다.
DGIST 연구팀은 이를 해결하기 위해 자체 개발한 보안 분석 자동화 도구 2종과 대규모 언어모델(LLM)을 결합한 분석 기술을 활용했다. 첫 번째 도구인 'RTL Security Tripwire(보안 누출 자동 감지기)'는 암호키 등 민감한 정보가 제대로 삭제되지 않거나 보안 통제가 누락된 부분을 자동 탐지한다. 두 번째 도구인 'RegSpecDiff(설계-구현 대조 검증기)'는 건축 설계도와 실제 건물을 대조하듯, 반도체의 보안 설계 명세와 실제 구현 코드를 비교해 보안상 허점을 찾아낸다.
여기에 AI를 활용해 방대한 코드의 분석 속도를 높이고, 발견된 이상 징후를 정밀 시뮬레이션과 실제 공격 실험으로 검증했다. 그 결과 단 48시간 만에 암호 연산, 메모리 제어, 난수 생성 등과 관련한 총 20건의 보안 취약점 분석 및 공격 검증 결과를 제출하며 결선 진출 8개 팀 중 최종 2위를 달성했다.
이번 성과는 AI와 자동화 기술을 활용해 복잡한 반도체 설계의 보안 취약점을 신속하고 정밀하게 분석할 수 있음을 보여준다는 점에서 의미가 크다. 향후 차세대 보안 반도체의 설계 검증 효율을 높이고, 반도체 산업 전반의 보안 신뢰성을 강화하는 데 기여할 것으로 기대된다.
김영식 교수는 “반도체가 모든 첨단 산업의 인프라가 되면서 설계 단계의 작은 보안 결함 하나가 치명적인 위협으로 이어질 수 있다”며, “이번 수상으로 입증된 자동화 취약점 탐지 및 AI 결합 검증 기술을 더욱 고도화해, 향후 국내외 차세대 보안 반도체 설계 검증과 하드웨어 보안 주권 확보에 기여하겠다”고 밝혔다.
한편, 이번 성과는 과학기술정보통신부의 '과학기술원 InnoCORE 사업(바이오 체화형 피지컬 AI 연구단)'과 정보통신기획평가원(IITP)이 관리하는 과학기술정보통신부의 '범국가양자내성암호전환핵심기술개발' 사업(과제명: PQC와 QKD를 결합한 도메인 간 양자보안 시스템 개발)의 지원을 받아 수행됐다.
대구=정재훈 기자 jhoon@etnews.com