


위협 기반 제3자 위험 관리(TPRM) 전문기업 시큐리티스코어카드(지사장 우청하)가 최근 국내 금융권에서 발생한 인공지능(AI) 에이전트 기반 해킹 사례를 계기로 공급망 전반의 보안 위험을 지속적으로 모니터링하고 선제적으로 대응하기 위한 보안 관리 방안을 제시했다.
시큐리티스코어카드는 일회성 평가와 정기 점검을 넘어 실제 악용 중인 위협을 기준으로 대응 우선순위를 설정하고, 개선 조치부터 해결 여부 검증까지 연결하는 체계적인 공급망 보안 관리가 필요하다고 강조했다.
최근 금융권을 대상으로 한 AI 에이전트 공격 사례에서는 딥시크(DeepSeek) 기반 AI 에이전트를 이용해 금융권의 오라클 웹로직(Oracle WebLogic) 자산을 탐색하고, 원격 명령 실행 취약점을 악용해 웹셸(Web Shell)을 설치한 것으로 알려졌다. 이와 별도로 국내 금융권을 겨냥한 연쇄 공격에서는 대출모집인 조회 페이지와 직원용 모바일 업무 시스템 등 외부와 연결된 업무 시스템이 공격 대상이 됐다. 이러한 사례는 기업이 직접 관리하는 시스템뿐 아니라 외부 협력업체, 위탁업체 및 서비스 제공업체와 연결된 자산까지 지속적으로 파악하고 관리해야 한다는 점을 보여준다.
AI를 활용한 공격은 자산 탐색과 취약점 악용 등의 작업을 자동화해 공격자의 활동 속도를 높일 수 있다. 반면 기존 제3자 위험 관리(TPRM)는 정기 평가 사이의 공백, 파악되지 않은 하위 공급업체, 대응 우선순위가 명확하지 않은 취약점 목록, 여러 도구에 분산된 후속 조치 등의 한계를 안고 있다. 이에 따라 기업은 외부 공격 표면을 지속적으로 파악하는 데 그치지 않고, 실제 위협과 관련된 위험을 식별해 우선순위를 정하고, 관련 업체에 개선 조치를 요청한 뒤 해결 여부까지 검증하는 체계를 갖춰야 한다.
시큐리티스코어카드는 제3자 위험 관리의 성숙도를 기본 실사, 주기적 제3자 위험 관리, 지속적 제3자 위험 관리, 위협 기반 제3자 위험 관리 등 네 단계로 구분한다. 마지막 단계인 위협 기반 제3자 위험 관리의 핵심은 모든 취약점을 동일하게 취급하는 대신, 실제 공격에 악용되는 위협과 기업의 외부 노출 상태를 바탕으로 대응 우선순위를 설정하는 것이다. 위험을 발견하는 데서 그치지 않고 관련 업체에 조치를 요청하고 개선 여부를 검증하는 과정까지 연결하는 것도 중요하다.
시큐리티스코어카드의 위협 인텔리전스 기반 제3자 위험 대응 솔루션인 '타이탄 시큐어(TITAN Secure)'는 외부 공격 표면과 제3자 공급망을 지속적으로 모니터링하고, 위협 기반 위험 식별부터 협력업체 대응 및 해결 검증까지 하나의 업무 절차로 연결한다.
타이탄 시큐어는 기업이 직접 관리하는 자산과 기존에 파악된 협력업체뿐 아니라, 공급망 내 하위 공급업체인 4차 공급업체(4th-party)까지 식별하고 관련 연결 관계를 파악하도록 지원한다. 이를 통해 기업은 협력업체가 어떤 하위 공급업체에 의존하는지, 특정 공급업체나 서비스에 의존 관계가 집중돼 있는지 등을 확인할 수 있다.
직접 계약을 맺지 않았거나 기존 공급업체 목록에 포함되지 않은 조직까지 살펴봄으로써 공급망의 잠재적 위험을 보다 폭넓게 파악할 수 있다. 특히 금융기관처럼 대출모집법인, 위탁업체, 외주 개발사 등 다양한 외부 조직과 업무 시스템을 연결해 운영하는 기업은 직접 통제하기 어려운 외부 접점까지 보안 관리 범위에 포함하는 것이 중요하다.
또한 타이탄 시큐어는 시큐리티스코어카드의 자체 위협 연구팀 스트라이크(STRIKE)가 분석한 위협 정보를 바탕으로 실제 악용되는 취약점과 진행 중인 공격 캠페인에 연관된 보안 위험을 우선적으로 파악하도록 지원한다. 과거의 보안 점수나 취약점 목록에만 의존하지 않고 실제 공격 활동과 관련된 위협 정보를 활용해 추가 조사가 필요한 위험을 구분할 수 있도록 돕는다.
보안 이벤트 피드를 통해 침해사고 정보와 관련 협력업체를 연결하고, 해당 업체가 피해자로 직접 지목된 경우와 공급망 내 연결 관계가 탐지된 경우를 구분해 보여준다. 이를 통해 보안 담당자는 직접적인 피해가 보고된 업체와 추가적인 위험 확인이 필요한 업체를 구별하고 상황에 맞는 대응을 진행할 수 있다.
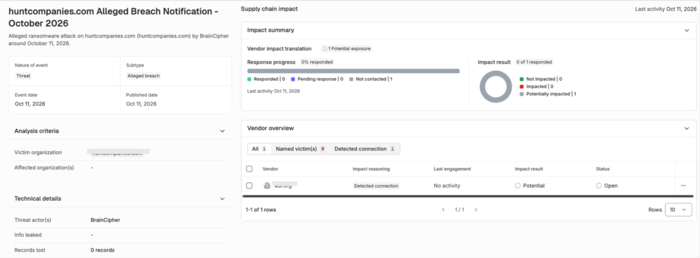
타이탄 시큐어는 특정 보안 문제 또는 공통 취약점 및 노출(CVE) 항목을 기준으로 협력업체에 개선 조치를 요청하고, 후속 확인 및 해결 검증을 진행하도록 지원한다. AI 에이전트는 조치 요청의 작성과 발송, 후속 확인 등의 반복 업무를 지원한다.
관련 협력업체와의 소통은 익스체인지 허브(Exchange Hub)의 통합 타임라인에서 관리할 수 있어 여러 도구에 분산되기 쉬운 위험 대응 과정을 일관된 흐름으로 추적할 수 있다. 협력업체가 문제가 해결됐다고 응답하면 타이탄 시큐어는 자동으로 재스캔해 외부에서 관찰되는 보안 상태를 다시 확인한다. 문제가 여전히 남아 있다면 해당 건을 다시 열어 추가 조치를 진행하도록 지원한다. 이는 협력업체의 자체 보고만으로 해결 여부를 판단하는 것이 아니라, 외부에서 관찰되는 상태를 재확인해 조치 결과를 검증하는 방식이다.
타이탄 시큐어의 위협 기반 위험 관리에서 중요한 요소는 협력업체가 제출한 자체 평가 정보에만 의존하지 않는다는 점이다. 시큐리티스코어카드는 독립적으로 수집한 외부 관측 데이터와 위협 인텔리전스를 활용해 자산 및 보안 위험을 분석한다.
시큐리티스코어카드는 전 세계 IPv4 공간을 1,500개 이상의 포트에 걸쳐 스캔하고, 다크웹과 포럼에서 유출된 자격증명 및 개인정보 관련 데이터를 수집한다. 또한 악성코드 요청을 수집하는 글로벌 싱크홀 인프라를 운영한다. 이러한 데이터와 위협 분석 역량을 바탕으로 외부에서 관찰되는 자산과 취약점, 위협 행위 및 관련 공격 활동 간의 연관성을 파악하도록 지원한다.
시큐리티스코어카드는 타이탄 AI(TITAN AI)를 제3자 위험 관리를 위한 AI 기반 운영 체계로 제시하고 있다. 이를 통해 반복적인 평가와 조치 업무를 자동화하는 한편, 위험 판단의 근거와 담당자, 후속 조치 기록을 남겨 고객이 의사결정 과정을 추적할 수 있도록 지원한다.
이러한 접근은 AI가 모든 결정을 독자적으로 내리는 방식이 아니라, 독립적인 데이터와 분석을 기반으로 업무를 지원하면서 중요한 판단과 승인에는 사람의 통제를 유지하는 책임 있는 자동화에 초점을 맞춘다.
외부에서 관찰되는 자산과 보안 상태를 지속적으로 파악하는 것은 공급망 위험 관리에 중요한 역할을 하지만, 외부 관측만으로 모든 보안 문제를 확인할 수 있는 것은 아니다. 예를 들어 인증 우회, 식별값 열거, 비즈니스 로직 결함 등은 외부에서 관찰되는 정보만으로 식별하기 어려울 수 있다. 따라서 기업은 외부 공격 표면 모니터링과 함께 모의해킹, 코드 점검, 접근통제 설계 검토 등 내부적인 보안 검증을 병행해야 한다.
타이탄 시큐어는 외부에서 관찰되는 위험을 식별하고 우선순위를 설정하며, 협력업체의 개선 조치와 검증 과정을 관리하도록 지원하는 솔루션이다. 자체적으로 침입을 자동 차단하는 솔루션은 아니며, 기업의 기존 보안관제와 침해 탐지·대응 체계를 보완하는 역할을 한다.
시큐리티스코어카드 우청하 지사장은 “AI 공격은 기업의 정기적인 보안 점검 주기를 기다리지 않는다. 금융권을 비롯한 기업에는 위험을 모니터링하는 데서 끝나지 않고, 실제 악용되는 위험부터 우선적으로 조치하고 그 결과를 검증하는 체계가 필요하다. 타이탄 시큐어는 대출모집법인과 위탁업체, 하위 공급업체까지 확장된 공급망의 위험을 지속적으로 파악하고, 발견된 위험을 실제 개선 조치로 연결하도록 지원한다”고 말했다.
유은정 기자 judy6956@etnews.com