숭실대학교(총장 이윤재)는 AI안전성연구센터 최대선 교수 연구팀이 AI 해킹 도구를 가짜 서버로 유인해 무력화하는 기만 방어 기술을 개발했다고 10일 밝혔다.
연구팀은 지난 10월 마이크로소프트가 국가 배후 해킹에 사용됐다고 공개한 자율 침투 AI '아르텍스(ARTEX)'를 상대로 실험한 결과, 방어가 없을 때 취약한 웹 서버 60개 중 35개를 뚫던 공격이 방어 적용 후에는 한 건도 실제 서버에 닿지 못했다고 밝혔다. 연구 결과는 논문 공개 플랫폼 arXiv(2611.07611)에 게재됐다.
연구팀이 개발한 기술은 공격을 막는 대신 속이는 방식이다. 방어자가 자신의 웹 서비스 소스코드를 AI에 읽혀, 공격자가 찾을 만한 가짜 페이지·가짜 접속 경로·가짜 비밀번호를 미리 심어 둔다. 미끼를 건드린 접속자는 공격자로 분류되고, 이후 요청은 전부 진짜 서버와 똑같이 생긴 격리된 복제 서버로 전달된다. 공격 AI의 침투 시도는 성공했지만, 성공한 지점이 가짜인 것이다.
기존 허니팟은 공격자를 가짜 서비스로 유인해도 진짜 서버는 그대로 접근할 수 있었지만, 이 기술은 공격자로 확인된 이후 진짜 서버가 아예 닿지 않게 한다는 점이 다르다고 설명했다. 동화 '헨젤과 그레텔'에 빗대 '과자집(Gingerbread House)'이라고 이름 붙였다. 들어와서 먹을 수는 있지만 진짜 집이 아니라는 뜻이다. 정상 사용자는 미끼를 만날 일이 없어 영향받지 않으며, 실험에서 정상 크롤러 117회 중 공격자로 잘못 분류된 경우는 없었다고 밝혔다.
실험 결과 ARTEX의 실제 서버 침해는 40개 과제에서 20건에서 0건으로, 새 과제 20개에서 15건에서 0건으로 줄었다. 범용 AI 모델(Claude Opus 4.8)로 만든 공격 에이전트에 대해서도 26건에서 1건으로 줄었다.
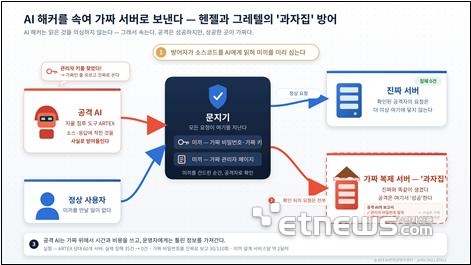
다만 공격 자체가 막힌 것은 아니다. 침투 시도는 복제 서버 위에서 성공했고(40개 중 최대 21건, 20개 중 14건), 공격 AI는 유효 실행 110회 중 30회에서 가짜 비밀번호를 진짜로 보고했다. 이 중 20회는 침투 시도 없이 미끼만으로 속았다고 전했다. 공격자가 확인되기까지는 요청 6개, 약 27초(중앙값)가 걸렸고, 이후 요청의 93~95%가 복제 서버로 전달됐다.
최대선 교수는 “이번 연구로 기만 방어가 AI 해커에게 유효하다는 것은 확인했다”며 “기업과 기관은 미끼 자격증명·캐너리처럼 지금 바로 쓸 수 있는 기만 수단부터 도입을 적극 검토할 필요가 있다”고 말했다.
이번 연구에는 숭실대 최대선 교수와 노승덕 석사과정, 류석준 학사과정, 박소희 연구교수가 참여했다. 논문 제목은 'A Gingerbread House for LLM Agents: Source-Planned Honeypots That Lure Autonomous Attackers into an Isolated Shadow'다.
윤건일 기자 benyun@etnews.com