인공지능(AI) 기반 해킹 도구가 국내 대학과 교육기관을 겨냥한 사이버 공격에 활용된 정황이 포착됐다. 여러 대학이 공통으로 사용하는 업무시스템의 취약점이 악용되면서 AI를 활용한 대규모 공격 확산 우려가 커지고 있다.
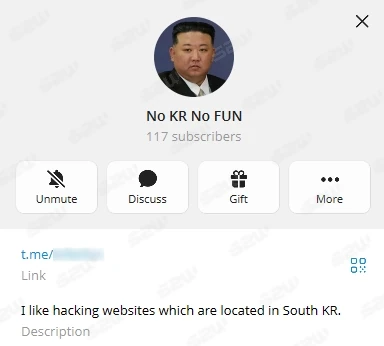
19일 S2W의 '한국 대학교·교육기관 타겟 위협 행위자 분석' 보고서에 따르면 해커 'KimJEN'은 지난 12일부터 17일까지 국내 대학과 공공기관을 해킹했다고 주장하며 텔레그램을 통해 내부 데이터를 공개했다.
약 100개 대학의 시스템 접근 권한을 확보했다고 주장했지만 실제 침해 규모는 확인되지 않았다.
S2W는 유출 파일에서 중국산 오픈소스 대규모언어모델(LLM) 기반 침투테스트 도구 '아르텍스'의 작업 경로와 작업 식별정보를 발견했다. 시스템 정찰과 데이터 수집, 공격 결과 검증 등을 자동화한 흔적도 확인했다. AI 에이전트가 침투 과정을 수행하고 결과 보고서까지 작성했을 가능성이 제기된다.
공격 대상에는 국내 대학이 사용하는 연구행정통합시스템 웹케시 'rERP', 대학회계정보시스템 'UNIVais', 토마토시스템 'eXCampus' 등이 포함됐다.
특히 약 20개 대학의 rERP를 대상으로 서버의 인증키를 탈취하고 웹셸(Web Shell)을 설치해 원격 명령 실행 권한을 확보한 정황이 확인됐다. UNIVais를 사용하는 대학 4곳에서는 인증 절차가 미흡한 서버 인터페이스를 통해 사용자 정보와 계좌정보 등을 조회한 흔적이 발견됐다.
S2W는 AI 기반 공격 도구가 취약점 탐색부터 데이터 탈취까지 자동화하면서 사이버 공격의 기술적 진입장벽을 낮출 수 있다고 분석했다.
여러 교육기관이 동일한 업무 솔루션을 사용하는 만큼 유사한 공격이 확산할 가능성도 있다.
S2W는 관리자·배포·테스트 페이지의 외부 노출 여부를 점검하고 탈취 가능성이 있는 인증키와 데이터베이스(DB) 계정을 교체하는 등 공급업체와 공동 대응할 것을 권고했다.
한편 S2W는 인공지능(AI)과 빅데이터 분석 기술을 기반으로 사이버 위협 정보를 수집·분석하는 데이터 인텔리전스 전문기업이다. 다크웹과 텔레그램 등에서 해킹 조직의 활동과 정보 유출 정황을 추적하며, 기업과 공공기관에 사이버 위협 인텔리전스(CTI) 솔루션을 제공하고 있다.
박진형 기자 jin@etnews.com