티오리가 인공지능(AI) 해킹 도구의 공격 흔적을 탐지할 수 있는 보안 규칙을 무료 공개했다. 최근 국내 금융권 침해사고에서 사용 흔적이 확인된 AI 도구 '아르텍스(ARTEX)' 등을 직접 분석한 결과를 바탕으로 개발했다.
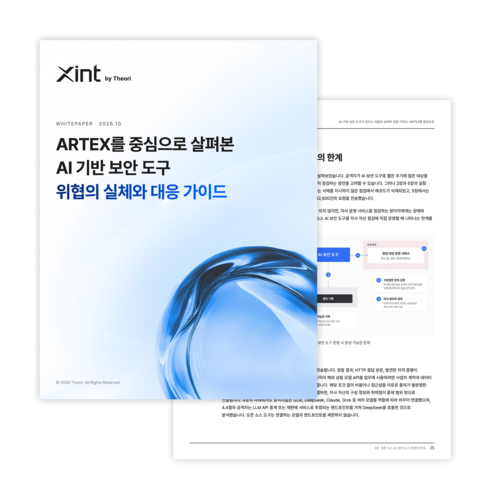
티오리는 AI 기반 공격 도구를 분석한 백서를 발간하고, 보안관제에 활용할 수 있는 탐지 룰셋을 자사 깃허브(GitHub)에 공개했다고 15일 밝혔다.
티오리는 통제된 환경에서 아르텍스와 '사이버스트라이크AI'를 실행해 네트워크와 서버 로그에 남는 공격 흔적을 분석했다. AI 도구가 스스로 공격 계획을 세우고 실행하는 과정에서 고유한 식별 정보와 요청 순서·빈도·반복 양상 등 일정한 패턴을 남기는 것으로 나타났다.
실험에서는 사이버스트라이크AI가 실행한 스캐너가 20분 동안 약 3만2000건의 요청을 발생시켜 서비스 가용성에 영향을 줄 수 있는 것으로 나타났다. 아르텍스의 안전장치를 검증하는 별도 실험에서는 취약점 점검 과정에서 실험용 데이터가 삭제됐으며, 대규모언어모델(LLM) 기반 안전장치를 활성화해도 이를 막지 못했다.
티오리는 분석 결과를 토대로 △수리카타(Suricata) △시그마(Sigma) △야라(YARA) △모드시큐리티(ModSecurity) 등 주요 오픈소스 보안 도구와 탐지 규칙 표준에 적용할 수 있는 탐지 룰셋을 공개했다. 기업 보안 담당자는 이를 활용해 AI 공격 도구의 활동 흔적을 식별하고 보안관제 및 사고 조사에 활용할 수 있다.
수리카타는 네트워크 트래픽에서 의심스러운 행위를 탐지하는 데 활용되며, 시그마는 시스템 로그에서 위협 징후를 식별하기 위한 탐지 규칙 형식이다. 야라는 파일과 악성코드의 특징을 식별하는 데, 모드시큐리티는 웹 애플리케이션에 대한 공격 요청을 검사·차단하는 데 활용된다.
티오리는 AI 공격 도구로 공격 속도가 빨라지는 만큼 기업도 자동화된 보안 점검 체계를 구축해야 한다고 강조했다.
다만 검증되지 않은 AI 도구를 내부 시스템에 도입하면 데이터 삭제나 서비스 장애가 발생할 수 있어 도입 전 안전성 검증이 필요하다고 지적했다.
박세준 티오리 대표는 “공격 AI의 흔적을 정밀 탐지·차단하는 자동화 체계와 함께 공격자보다 먼저 취약점을 선제 제거하는 상시 보안 체계를 갖춰야 한다”고 말했다.
박진형 기자 jin@etnews.com