금융기관과 공공기관, 민간기업에서 6200만건 이상의 사이버 공격 시도가 탐지됐다. 공격자가 IP 주소를 계속 바꿔가며 공격하는 자동화 방식에 대응하려면 알려진 위협 IP를 차단하는 기존 방식만으로는 한계가 있다는 지적이다.
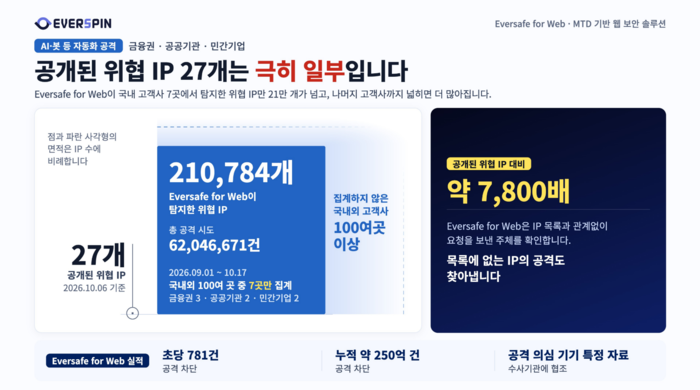
사이버보안 기업 에버스핀은 웹 보안 솔루션 '에버세이프 웹'을 도입한 고객사 7곳의 보안 데이터를 분석한 결과, 지난 9월 1일부터 10월 17일까지 위협 IP 21만784개와 공격 시도 6204만6671건을 탐지했다고 20일 밝혔다.
분석 대상은 금융기관 3곳, 공공기관 2곳, 민간기업 2곳이다. 에버세이프 웹을 사용하는 100여개 고객사 가운데 분석이 완료된 7곳만 집계한 결과다. 알려진 위협 IP 목록만으로는 실제 발생하는 다양한 사이버 공격에 대응하는 데 한계가 있음을 보여주는 수치다.
에버스핀은 공격자가 IP를 수시로 변경하면 기존에 확인된 위협 IP를 차단하더라도 새로운 IP를 통한 공격이 이어질 수 있다고 설명했다. 이에 IP 차단과 함께 자동화된 비정상 요청 자체를 실시간으로 탐지·차단하는 대응이 필요하다고 강조했다.
에버세이프 웹은 공격 대상 변환(MTD) 기술을 활용해 웹 페이지의 보안 코드를 매일 바꾸고 요청 URL과 데이터를 요청마다 변경한다. 공격자가 웹 서비스의 구조를 분석해 자동화 공격 도구를 만들기 어렵게 하는 방식이다. 요청 주체가 사람인지 자동화 프로그램인지 판별해 알려지지 않은 IP에서 발생하는 공격에도 대응한다.
에버스핀은 에버세이프 웹을 통해 누적 약 250억건의 공격을 차단했다고 밝혔다. 이번에 탐지한 위협 IP를 분석해 공격 의심자 추적에 도움이 되는 자료도 관련 기관에 공유했다.
에버스핀은 금융권을 비롯해 교육기관 등 다양한 분야에 웹 보안 솔루션 '에버세이프 웹'을 공급하고 있다. 지난달에는 한국기술교육대에 학사행정·온라인 강의 시스템 등의 매크로 및 웹 스크래핑 공격 대응 목적으로 공급됐다.
하영빈 에버스핀 대표는 “금융권뿐 아니라 공공기관과 민간기업에서도 대규모 공격이 탐지됐다는 점에 주목해야 한다”며 “AI 기술 발전으로 사이버 공격이 더욱 지능화·자동화되는 만큼 탐지 역량을 지속적으로 강화하겠다”고 말했다.
박진형 기자 jin@etnews.com