새로운 보안 취약점이 발견됐다. 우리 회사 PC와 서버 중 위험한 장비는 몇 대일까. 이미 공격받은 흔적은 없는지, 어디부터 패치해야 할까. 과거에는 보안 담당자가 여러 관리 화면을 오가며 답을 찾아야 했다. 이제는 인공지능(AI)에 질문해 영향받는 단말을 찾고 대응 방안까지 검토할 수 있다.
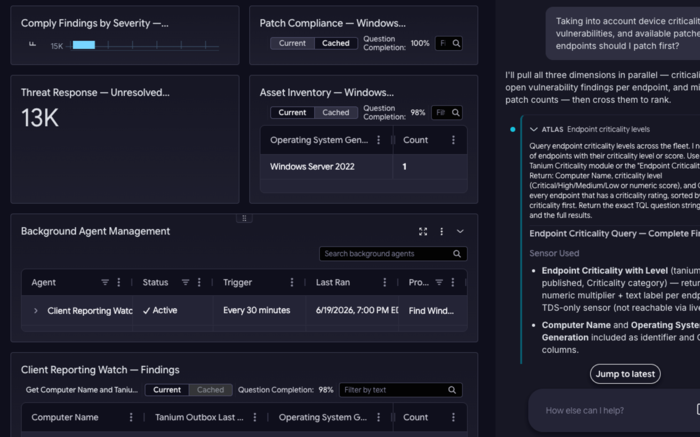
태니엄이 제시한 AI 기반 보안·IT 운영 플랫폼 '태니엄 아틀라스'의 활용 시나리오다. 보안 담당자가 복잡한 명령어나 여러 관리 도구를 사용하지 않고도 일상적인 언어로 기업 전체의 보안 상태를 확인하도록 지원하는 것이 핵심이다.
실제 활용 과정을 가정하면 신규 취약점이 공개됐을 때 담당자는 아틀라스에 취약점의 위험성과 공격 징후를 질문한다. 이어 회사에서 관리하는 PC와 서버 가운데 영향을 받거나 의심스러운 활동이 발생한 장비를 찾아달라고 요청한다.
아틀라스는 실시간 엔드포인트 데이터를 조회해 조사 결과를 제공하고, 패치 적용 등 필요한 조치 계획을 제안한다. 여러 보안 솔루션을 오가며 수행하던 업무를 자연어 질의 중심으로 통합하는 방식이다.
이러한 기술이 주목받는 배경에는 AI로 빨라진 사이버 공격이 있다. 공격자는 AI를 활용해 취약점 탐색과 공격 실행을 자동화하지만, 기업 보안 담당자는 여전히 방대한 경보를 분석하고 실제 위험을 확인하는 데 상당한 시간을 투입하고 있다. 취약점이 발견되더라도 영향을 받는 장비를 파악하고 조치하기까지 시간이 걸리면 공격자에게 악용 기회를 제공할 수 있다.
태니엄은 실시간 엔드포인트 정보에 AI 추론 기능을 결합해 이러한 시간 차이를 줄이는 데 초점을 맞췄다. 기존의 단순 정보 조회를 넘어 위험을 분석하고 대응 우선순위를 판단한 뒤 실제 조치까지 연결하는 구조다.
AI가 모든 작업을 독자적으로 실행하는 것은 아니다. 시스템 변경이나 패치 적용처럼 운영환경에 영향을 미치는 작업은 사전에 설정한 권한과 정책에 따라 담당자의 승인을 거쳐야 한다. AI를 활용해 조사와 대응 업무를 자동화하면서도 최종 통제권은 사람이 유지하도록 설계됐다.
아틀라스는 위협 대응에도 활용된다. 보안 담당자가 의심스러운 활동을 찾아달라고 요청하면 단말에서 발생한 인증정보 수집이나 악성 프로세스 실행 등 이상 징후를 분석하고 대응이 필요한 장비를 식별하도록 지원한다. 필요에 따라 패치와 긴급 대응 등 후속 조치로 연결할 수 있다.
태니엄이 주목하는 또 다른 보안 위협은 기업 내부에 확산하는 '섀도 AI'다. 임직원이 승인받지 않고 설치한 AI 에이전트, 개발조직이 자체 구축한 대규모언어모델(LLM), 모델 문맥 프로토콜(MCP) 관련 도구 등이 대표적이다.
보안 담당자가 이러한 AI 자산의 존재를 파악하지 못하면 접근권한과 정보 처리 현황을 관리하기 어려워진다. 특히 AI 에이전트가 기업 내부 파일과 업무시스템에 접근하는 환경에서는 승인되지 않은 AI 도구가 새로운 보안 사각지대가 될 수 있다.
태니엄은 '가디언 스포트라이트'의 섀도 AI 가시성 기능을 통해 이에 대응한다. 기업 내 단말에 존재하는 AI 에이전트와 LLM, MCP 등 다양한 AI 구성요소를 식별하고 현황을 파악할 수 있도록 지원한다. 태니엄은 AI 자산 식별부터 승인 여부 확인, 미승인 자산 통제, 이상행위 탐지·대응까지 이어지는 4단계 관리체계를 제시했다.
태니엄은 이러한 기술을 통해 보안 담당자가 정보를 찾고 분석하는 데 쓰는 시간을 줄이고, 위협을 발견한 뒤 실제 조치까지 이어지는 과정을 단축할 수 있을 것으로 기대하고 있다. 또 기업이 인지하지 못한 AI 자산을 식별해 새로운 보안 위협에 대한 관리 기반을 마련할 수 있다는 설명이다.
태니엄코리아 관계자는 “지난 30년간 사람이 컴퓨터의 언어를 배웠다면, 이제는 컴퓨터가 사람의 언어를 배우는 시대”라며 “'질문이 곧 답'이 되는 자연어 기반 운영과 'AI 자산이 먼저 보이는' 가시성을 두 축으로 보안 운영의 새로운 기준을 제안한다”고 말했다.
박진형 기자 jin@etnews.com