다수 외부 시스템 연계로 해킹에 취약
OTA만의 정보보호체계 강화해야
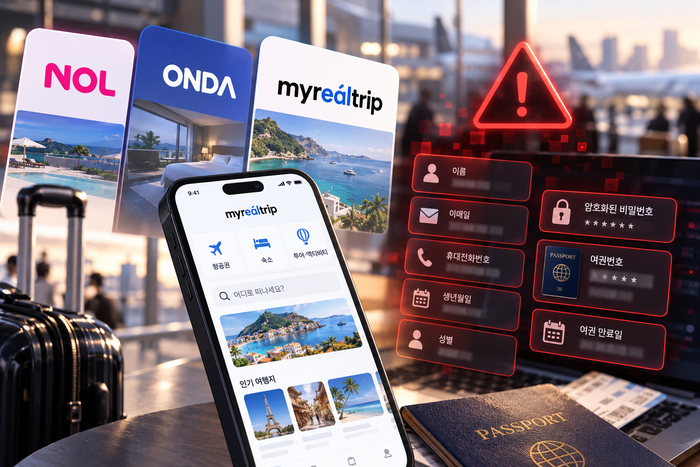
이달 놀(NOL)·온다에 이어 마이리얼트립에서도 고객 개인정보가 유출됐다. 유출 정보에는 이름과 연락처뿐 아니라 암호화된 비밀번호와 여권번호 등도 포함돼 더욱 우려를 사고 있다. 전문가는 온라인 여행사(OTA)의 경우 다수의 외부 시스템이 연동돼 해킹 공격에 취약할 수 있다면서, OTA만의 정보보호체계를 강화해야 한다고 진단했다.
29일 업계에 따르면 마이리얼트립은 28일 애플리케이션(앱)에 개인정보 유출 사실 안내 공지를 올리고 비정상적인 접근으로 개인정보가 유출된 사실을 확인했다고 밝혔다.
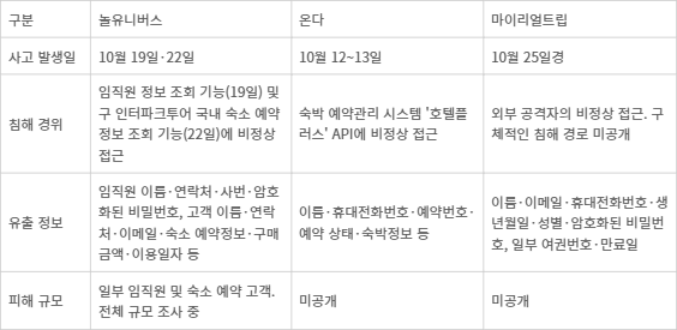
공지에 따르면 지난 25일 외부의 권한 없는 자가 시스템에 비정상적으로 접근해 여행자 개인정보를 유출했다. 유출된 개인정보는 성명, 이메일, 휴대전화번호, 생년월일, 성별, 암호화된 비밀번호, 여권번호, 여권 만료일 등 8개 항목이다.
마이리얼트립은 여권번호와 여권 만료일은 일부 고객 정보만 유출됐으며 신용카드 등 결제수단 정보와 예약·구매 내역은 유출 항목에 포함되지 않았다고 설명했다. 하지만 전체 피해 이용자 규모는 공개하지 않았다.
마이리얼트립은 항공권과 숙박, 투어·액티비티 등 여행 관련 상품을 제공하는 OTA다. 지난해 기준 누적 가입자 1000만명을 넘어섰다. 유출된 개인정보 범위와 피해 이용자 규모에 따라 추가 피해 가능성도 배제하기 어렵다.
이달 놀유니버스, 온다 등 다른 여행 플랫폼이나 솔루션 운영기업에서도 개인정보 침해사고가 잇따랐다.
놀유니버스는 지난 19일과 22일 두 차례 개인정보 유출 사고가 발생했다고 밝혔다. 19일에는 외부 공격자가 임직원 정보 조회 기능에 비정상적으로 접근하면서 일부 임직원 이름과 연락처, 사번과 함께 암호화된 내부 시스템 접속 비밀번호 등이 유출됐다. 22일에는 구 인터파크투어의 국내 숙소 예약정보 조회 기능이 공격받으면서 고객 개인정보가 추가로 유출됐다.
숙박업 운영 솔루션 기업 온다는 지난 28일 호텔플러스 예약관리 응용프로그램인터페이스(API)에 외부의 비정상적인 접근이 발생해 일부 예약정보가 무단 조회됐다고 밝혔다. 무단 조회 시점은 지난 12일과 13일이다. 성명, 휴대전화번호, 예약번호·상태, 숙박정보 등이 유출됐을 가능성이 있다고 설명했다.
전문가는 하나의 예약 과정에서 숙소와 항공사, 예약관리 등 여러 시스템을 연결하는 OTA의 특성상 보안에 취약할 수 있다고 진단했다.
염흥열 순천향대 정보보호학과 교수는 “(해커는) OTA가 많은 개인정보를 수집하는 반면 API나 협력사 시스템의 권한 관리가 미흡하다는 허점을 파고들고 있다”면서 “일부 중소 규모 여행 사이트는 보안 전담 인력도 부족하고 여러 수탁자로 구성되는 협력업체에서 보안 관리가 미흡한 부분이 있다”고 말했다.
OTA뿐 아니라 의료 등 이용자의 민감한 정보를 다루는 온라인 플랫폼에서도 개인정보 유출 사고가 이어지고 있다.
한 예로 미용의료 플랫폼 강남언니 운영사 힐링페이퍼는 지난달 개인정보 유출 사고로 국내외 이용자 21만9665명의 정보가 유출됐다고 밝혔다. 유출 정보에는 기본 개인정보뿐 아니라 병원·의사명, 상담 내용, 시술 이력, 일부 이용자의 상담 사진과 결제 관련 정보가 포함됐다.
전문가는 이용자의 일상과 밀접한 정보를 대량으로 취급하는 플랫폼 특성을 고려한 보안 체계가 필요하다고 강조했다.
염 교수는 “OTA 플랫폼이 해킹되면 여권 등 항공 관련 정보, 호텔 등 숙소 정보와 그 외 다양한 개인정보가 유출될 가능성이 크다”면서 “OTA 플랫폼에 적합한 자율규제 체계를 마련하고 이를 통해 스스로 보안 관리 체계를 고도화해야 한다”고 밝혔다.
변상근 기자 sgbyun@etnews.com, 현대인 기자 modernman@etnews.com