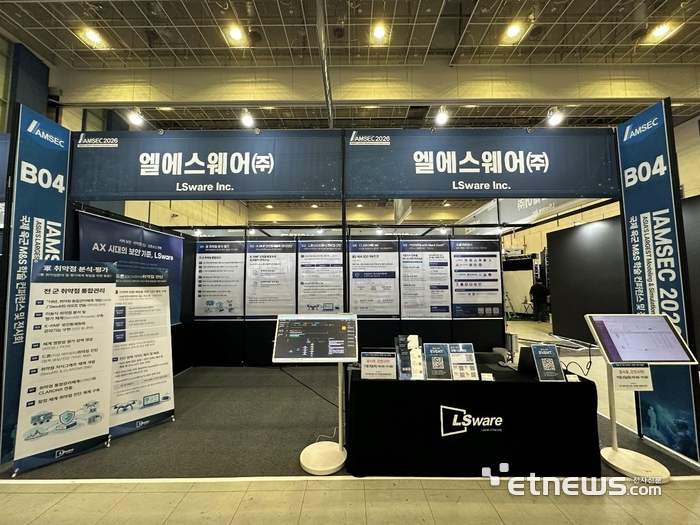
엘에스웨어㈜(대표 김민수)는 4일까지 대전컨벤션센터(DCC)에서 열리는 국제 육군 M&S 학술 컨퍼런스 및 전시회(IAMSEC)에 참가해 인공지능(AI) 시대 소프트웨어 공급망 보안 전략을 공유했다고 밝혔다.
IAMSEC은 육군본부, 대전광역시, 국방과학연구소가 주최하는 행사다. 국방 분야 모델링 및 시뮬레이션(M&S) 기술 발전과 첨단 정보기술 군 적용을 논의하기 위해 마련됐다.
엘에스웨어는 2005년 설립된 정보보호 전문 기업이다. 서버보안·보안 취약점 관리·오픈소스 거버넌스를 중심으로 사업을 전개했다. 자체 보안 솔루션인 '옴니가드(Omniguard)'와 '시큐엠에스(SecuMS)', 오픈소스 통합 관리 솔루션 '포세라 위드 블랙덕(FOSSEra with Black Duck)' 등을 기반으로 금융·공공·국방 분야에 보안 솔루션과 서비스를 제공하고 있다. 최근에는 AI 자연어 질의 기반 보안·운영 분석 플랫폼 '클라론엑스(CLARONX)'를 개발하고 기존 보안 솔루션과의 연계를 추진하는 등 AI 기반 통합 보안체계로 사업 영역을 확대하고 있다.
이번 행사에서 엘에스웨어는 전시 부스를 운영하며 취약점 관리, 오픈소스 보안, AI 기반 보안·운영 분석 등 주요 솔루션을 소개했다. 특히 높은 보안 수준과 폐쇄망 운영이 요구되는 국방 환경을 고려해, 소프트웨어 구성요소의 신뢰성 확보부터 보안 위협 분석 및 대응에 이르는 통합 보안 기술의 활용 방안을 제시했다.
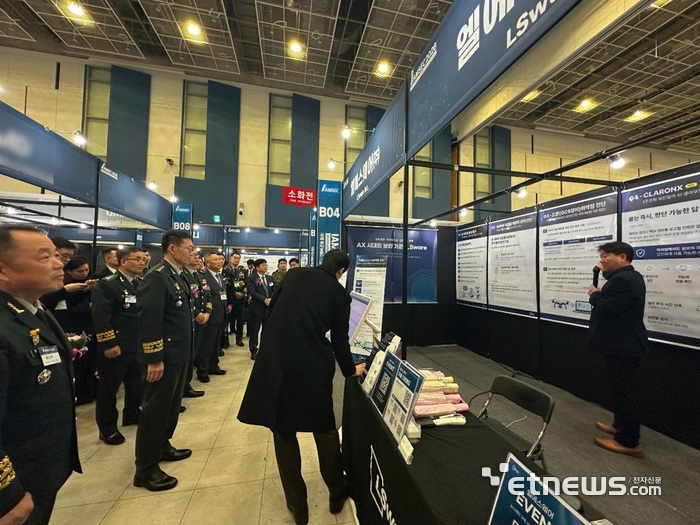
행사 기간 중 엘에스웨어 전시 부스를 방문한 육군참모총장, 육군 정보화기획참모부장, 정보체계관리단장 등 군 주요 관계자 20여 명을 대상으로 군 사이버보안 역량 강화를 위한 기술 브리핑도 진행했다. 시큐엠에스(SecuMS)와 연동한 육·해·공군 취약점 통합관리 체계, 이동식 취약점 분석·평가 체계, 한국형 위험관리 프레임워크(K-RMF) 보안통제항목 관리 기능 등이다.
이와 함께 ATCIS·TICN 등 주요 군 정보체계의 영향성 평가 정책 생성, 드론 지상제어장치의 취약점 진단 정책 및 가이드 제공과 추진 현황, 시큐엠에스와 클라론엑스를 연계한 취약점 지식그래프 체계 개발, 군 위성 및 함정 체계의 취약점 진단체계 구축 방안 등을 설명하며 군 사이버 작전의 예방적 대응 역량 강화 기여를 강조했다.
아울러 박준석 오픈소스사업본부 본부장이 'AI가 쏟아내는 코드, 무엇을 신뢰할 것인가'를 주제로 기술 발표를 진행하고 생성형 AI 확산으로 소프트웨어 개발 환경이 변화하는 가운데, 출처가 불분명한 코드와 오픈소스 구성요소가 유입되면서 발생하는 공급망 보안 위험과 대응 전략을 강조했다.
특히 회사는 오픈소스 통합 관리 솔루션 '포세라 위드 블랙덕'을 활용한 소프트웨어 공급망 보안 관리 방안을 소개했다고 전했다. 소프트웨어 자재명세서(SBOM)를 기반으로 구성요소를 식별하고, CVSS(공통 취약점 점수)·EPSS(악용 가능성 예측 점수)·CISA KEV(실제 악용이 확인된 취약점 목록) 등을 활용해 취약점의 위험도를 분석하는 한편, VEX(취약점 악용 가능성 보고서)를 통한 영향 여부 판단과 정책 기반 통제로 이어지는 체계적인 관리 전략을 제시했다고 덧붙였다.
이경민 기자 kmlee@etnews.com