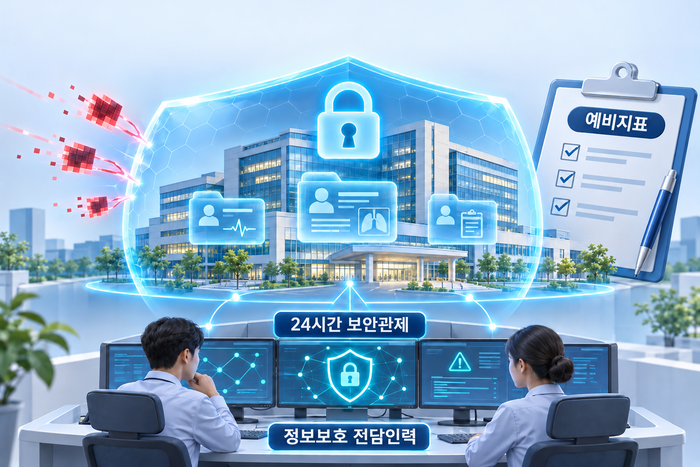
정부가 오는 2030년 이뤄질 제7기 상급종합병원 지정평가에 정보보호 역량을 반영한다. 올해 먼저 정보보호 전담인력과 24시간 사이버위협 탐지·대응체계를 예비평가 항목으로 신설하고 내년 중 본지표 전환 여부를 결정한다.
4일 정부와 업계에 따르면 보건복지부는 2030년 예정인 제7기 상급종합병원 지정에 적용할 예비평가 항목에 '진료정보 정보보호체계 구축 및 운영'을 포함했다. 해당 항목은 정보보호 전담인력 확보 수준과 사이버 공격 정보를 실시간 탐지·분석·대응하는 활동 수준을 살핀다.
탐지·대응체계는 정보시스템 사용과 접근이 허용된 범위에서 이뤄지는지 24시간 실시간 확인할 수 있는 시스템 운영 수준을 평가한다. 위탁 운영도 인정한다.
예비평가는 차기 지정평가에 도입할 기준을 마련하기 위해 현황 파악 차원에서 반영하는 것이다. 예비지표를 미리 공개하고 실제 의료 현장에서 거둘 수 있는 효과와 변별력 등을 파악해 본지표 선정 근거로 삼는다.
최근 전 산업군에 걸쳐 정보유출 사고가 끊이지 않으면서 의료정보 유출 우려도 커지고 있다. 의료기관이 보유한 환자 정보의 경우 환자 개인뿐만 아니라 보호자 정보까지 포함된 경우가 많다. 민감정보에 속하는 건강 관련 데이터는 유출 시 기존에 생각하지 못한 범위로 피해가 커질 수 있다. 병원 자체 시스템이 마비되면 진료 차질로도 이어질 수 있어 환자 생명까지 위협할 수 있다.
예비평가 지표 반영은 보건복지부가 그동안 병원이 개별적으로 해온 보안 대응을 상급종합병원 지정 제도와 연계해 사실상 24시간 보안 체계 가동을 확산하려는 것으로 해석된다.
보건복지위원회 소속 더불어민주당 전진숙 의원이 복지부로부터 제출받은 자료에 따르면 2020년 2월부터 2026년 5월까지 의료기관에서 발생한 사이버 침해사고는 총 114건이다. 피해 의료기관은 의원급 49건, 병원급 43건으로 전체 침해사고의 80.7%를 차지했다.
복지부는 예비지표 운영 결과를 토대로 내년 상반기 중 실제 효과를 평가해 하반기에 본지표 반영 여부를 결정한다. 세부적인 지표 설계 등에 대한 연구도 실시한다.
업계에서는 보안 대응 여력이 상대적으로 부족한 일반 병·의원급에서 의료정보 유출 위험이 높은 만큼 이에 대한 대응도 필요하다고 보고 있다.
박홍석 고려대의료원 의학지능정보본부장 교수는 한국사회보장정보원의 '의료기관 진료정보보호를 위한 제언' 보고서에서 “상급종합병원은 평균 보안예산 8억6000만원, 전담 인력 2.1명 수준에서 정보보호 관리체계(ISMS) 기반 거버넌스를 유지하지만 중소 병원급 기관은 2000만~5000만원 예산에 0.6명 겸직 인력에 불과하다”며 “의료기관 간 보안 역량 격차가 구조적 만성적 문제로 고착화돼 있다”고 진단했다. 이어 “의료 보안에 대해 국가와 의료기관 간 공동책임 모델을 수립하고 사회보장정보원의 '의료기관공동보안관제센터'(의료ISAC)를 법적 근거 기반의 위협정보 공유 허브로 격상해야 한다”고 제언했다.
배옥진 기자 withok@etnews.com