〈편집자주〉
사이버 침해사고가 산업 전반으로 확산하면서 기존 보안체계의 한계가 드러나고 있다. 인공지능(AI)이 해킹에 활용되면서 산업별 보안 체계 강화가 시급해졌다. 전자신문은 '보안긴급진단' 기획 시리즈를 통해 금융·산업·정보기술(IT)·공공 등 4개 분야의 보안 실태와 구조적 취약점을 살펴보고 개선 과제를 짚어본다.
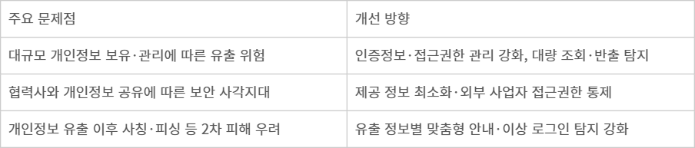
국내외 대형 정보기술(IT)·플랫폼 기업에서 수천만명 규모의 개인정보 유출 사고가 잇따르면서 보안체계 강화가 시급한 과제로 떠올랐다. 방대한 개인정보를 보유하고 다양한 외부 사업자와 데이터를 공유하는 만큼 접근권한 관리와 데이터 보호를 강화해야 한다는 지적이다. 특히 유출된 정보가 사칭·피싱 등 2차 범죄에 악용될 우려도 있다.
국내에서는 지난해 11월 3376여만명의 개인정보가 유출된 쿠팡 침해사고가 대표적이다. 공격자는 퇴사 후에도 폐기되지 않은 인증서명키로 인증토큰을 위조해 정상적인 로그인 절차를 우회한 것으로 조사됐다.
해외에서도 대규모 정보 유출 사고가 잇따르고 있다. 일본 전자상거래 기업 E스토어는 지난 5월부터 8월까지 쇼핑몰 운영 플랫폼 '숍서브'가 해킹당해 약 2336만명의 개인정보가 유출됐다. 공격자는 웹 애플리케이션 취약점을 악용해 데이터베이스(DB) 정보를 외부로 전송했다.
프랑스 온라인 쇼핑 플랫폼 마노마노도 올해 1월 고객지원 위탁업체 직원 계정이 침해되면서 약 3800만명의 개인정보가 유출됐다. 공격자는 해당 계정의 접근권한을 악용해 고객정보를 무단 반출했다.
이는 △인증정보 관리 부실 △시스템 취약점 △외부 업체 침해 등이 수천만명 규모의 정보 유출로 이어진 사례다.
플랫폼 기업은 다수의 협력사와 연결돼 있고 방대한 개인정보를 취급하는 만큼 보안관리에 각별한 주의가 필요하다. 상품 주문부터 결제, 배송, 고객지원까지 여러 사업자가 고객정보를 공유·처리하는 구조여서 접근권한 관리가 복잡하다.
하나의 보안 허점이 대규모 개인정보 유출과 다수 이용자의 피해로 이어질 수 있어 데이터 보호체계를 철저히 갖춰야 한다.
유출 이후의 위험도 크다. 이름과 연락처, 배송지 등이 결합하면 공격자가 실제 배송업체나 고객센터를 사칭해 정교한 스미싱·피싱 공격을 시도할 수 있다. 특히 주소와 전화번호처럼 쉽게 변경하기 어려운 정보는 유출 이후에도 장기간 악용될 우려가 있다.
아이디, 비밀번호까지 유출된다면 이를 다른 서비스에 반복 대입하는 '크리덴셜 스터핑' 공격으로 계정 탈취 피해가 확산할 수도 있다.
이에 따라 개인정보의 수집·저장·활용 전 과정에서 보안통제를 강화해야 할 필요가 있다. 퇴사자와 외부 업체의 접근권한을 관리하고, 인증정보를 주기적으로 점검·갱신해야 한다. 개인정보 암호화와 함께 비정상적인 대량 조회·반출을 탐지하고, 외부 사업자에는 필요한 정보만 제공해야 한다.
침해사고 이후 이용자 보호체계도 강화해야 한다. 유출 정보의 종류와 피해 범위를 신속히 파악해 이용자에게 알리고, 배송업체 사칭이나 피싱 등 예상되는 2차 피해에 대응해야 한다는 것이다. 유출된 계정정보의 악용 여부를 감시하고 의심스러운 로그인 시도를 차단하는 등 추가 피해를 예방할 필요가 있다.
이준호 한국CIO포럼 회장은 “플랫폼 기업은 방대한 고객정보를 보유하고 다양한 외부 사업자와 데이터를 공유하는 만큼 정보 보호에 각별히 신경 써야 한다”며 “비용과 처리속도, 서비스 경쟁력 등 여러 제약이 있더라도 빠른 서비스 제공과 안전한 데이터 보호를 동시에 달성해야 한다”고 강조했다.
박진형 기자 jin@etnews.com