에버스핀이 자바(Java) 실행 환경에서 발견된 치명적 보안 취약점을 악용한 공격을 차단하는 데 성공했다. 기업이 보안 패치를 적용하기 전에도 서버 앞단에서 공격을 차단해 피해를 예방할 수 있음을 확인했다.
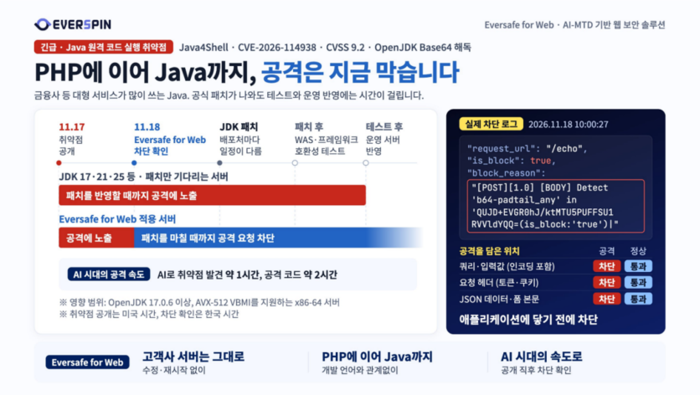
에버스핀은 자바 실행 환경인 오픈JDK의 취약점 'Java4Shell(CVE-2026-114938)'을 노린 공격이 자사 웹 보안 솔루션 '에버세이프 웹'에서 차단되는 것을 검증했다고 18일 밝혔다.
자바포셸(Java4Shell)은 자바가 Base64 문자열을 해독하는 과정에서 발생하는 메모리 손상 취약점이다. 공격자가 조작한 데이터를 보내면 인증 없이 자바 가상머신(JVM)을 중단시키거나 특정 조건에서 원격으로 악성 코드를 실행할 수 있다고 알려졌다.
에버세이프 웹은 웹서비스의 보안 요소를 지속적으로 변화시켜 해킹을 방어하는 AI 기반 동적 웹 보안 솔루션이다. 알려진 취약점을 악용한 공격을 탐지·차단하는 기능도 제공한다.
이번 검증에서는 '취약점 공격 대응' 기능을 활용했다. 웹서비스에 들어오는 요청을 서버 앞단에서 검사해 취약점을 악용하는 공격 문자열을 차단하는 방식이다. 에버스핀은 공격 문자열을 URL과 인증 토큰·쿠키, JSON 데이터 등에 삽입하거나 인코딩으로 숨긴 경우에도 차단했으며, 정상 요청은 통과하는 것을 확인했다고 설명했다.
에버스핀은 기업이 보안 취약점을 발견하더라도 시스템 호환성 검증과 내부 승인 절차 등으로 즉각적인 패치 적용이 어려운 만큼, 에버세이프 웹의 '취약점 공격 대응' 기능으로 패치 완료 전까지 공격을 차단할 필요가 있다고 강조했다.
한편, 취약점을 발견한 미국 보안 연구기업 캘리프는 위험도를 공통 취약점 평가 시스템(CVSS 4.0) 기준 9.2점으로, 최고 위험 단계인 '치명적' 등급으로 평가했다. 미국 사이버보안·인프라보안청(CISA)도 17일(현지시간) 보안 경보를 발령하고 즉각적인 패치 적용을 권고했다.
박진형 기자 jin@etnews.com