기업이 생성형 인공지능(AI) 사용을 금지하더라도 임직원 상당수가 개인 계정으로 AI 서비스를 이용하는 것으로 나타났다. 보안을 위해 섀도 AI에 대한 통제 관리가 필요한 상황이다.
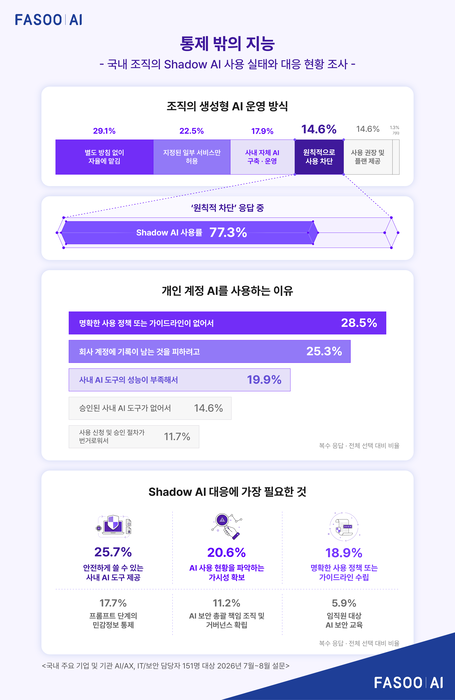
파수 AI는 28일 '통제 밖의 지능-국내 조직의 섀도 AI 사용 실태와 대응 현황' 보고서를 통해 생성형 AI 사용을 원칙적으로 금지한 조직에서도 응답자의 77.3%가 업무 중 개인 계정으로 AI를 사용하고 있다고 밝혔다.
설문조사는 국내 주요 기업·기관의 AI·IT·보안 담당자 151명을 대상으로 진행했다.
조직의 AI 사용 정책은 '별도 방침 없이 자율 사용'이 29.1%로 가장 많았고, '지정된 서비스만 허용'(22.5%), '사내 자체 AI 구축·운영'(17.9%), '원칙적 차단'(14.6%) 순이었다.
특히 원칙적 차단 방침의 회사에 근무하는 응답자 중 77.3%가 개인적으로 AI를 사용하고 있다고 답했다. 회사가 파악하지 못하는 섀도 AI가 다수라는 것이다. 섀도 AI는 조직의 승인이나 관리 없이 임직원이 사용하는 AI를 가리킨다.
섀도 AI 사용 원인으로는 '명확한 정책·가이드라인 부재'(28.5%)와 '회사 시스템에 사용 이력을 남기지 않으려는 목적'(25.3%)이 꼽혔다.
임직원들의 개인 계정 AI 사용 현황을 파악 및 통제하고 있는 조직은 전체의 19.2%에 그쳐 관리되지 않는 것으로 나타났다.
섀도 AI 사용으로 가장 우려되는 사항은 '제3자 모델 학습에 내부 핵심 데이터 활용'(28.3%)이었다. '개인정보보호법 및 GDPR 등 규제 위반'(24.0%)과 '사용 이력 추적 불가로 사고 대응 곤란(23.7%)이 뒤를 이었다.
대응 방안으로는 '안전한 사내 AI 도구 제공'(25.7%), 'AI 사용 현황 가시성 확보'(20.6%), '명확한 사용 정책 수립'(18.9%) 등이 제시됐다.
손종곤 파수 AI 상무는 “섀도 AI는 명확한 정책과 안전한 대안을 제공하고 AI 사용 현황에 대한 가시성을 확보하는 것이 핵심”이라며 “AI 사용 현황을 파악하고 다양한 데이터 유출 경로를 관리하는 AI 보안 플랫폼을 조만간 선보일 예정”이라고 밝혔다.
한편, 파수 AI는 데이터 보안과 관리 기술을 기반으로 기업의 인공지능 전환(AX)을 지원하는 소프트웨어 기업이다. 문서보안 솔루션과 데이터 관리 플랫폼을 비롯해 기업용 생성형 AI 플랫폼 '엘름(Ellm)' 등을 제공한다.
박진형 기자 jin@etnews.com