티켓 예매 플랫폼 티켓링크는 에버스핀의 웹 보안 솔루션 '에버세이프 웹'을 도입해 약 3개월간 비정상 접속 6975만건을 차단했다. 매크로와 스크래핑 등 자동화된 접근을 통제해 정상 이용자의 예매 기회를 보호하고, 반복 요청으로 인한 서버 부담을 줄일 수 있었다.
자동화 공격은 인공지능(AI)의 발전으로 한층 정교해지고 있다. AI 기반 도구가 웹서비스 구조와 응용프로그램인터페이스(API) 호출 방식을 분석하고 요청 생성·반복까지 수행하면서 공격자가 웹사이트를 분석하고 우회하는 데 필요한 작업이 줄어들고 있다. 최근 국내 금융권을 겨냥한 침해사고에서도 AI 자율형 침투테스트 도구 '아르텍스'가 활용된 정황이 포착됐다.
에버스핀은 공격자가 분석한 웹 구조를 반복 활용하기 어렵게 만드는 동적 방어를 해법으로 제시한다.
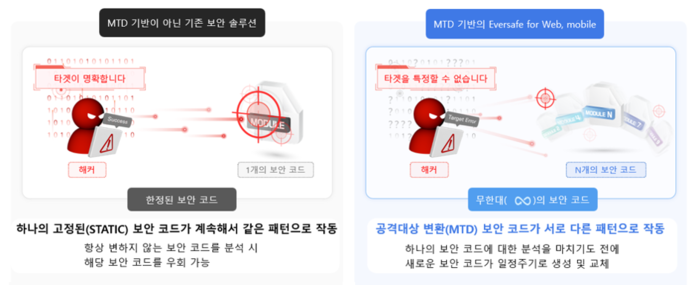
에버세이프 웹에 적용한 AI 기반 이동표적방어(AI-MTD)는 웹 보안 모듈과 보호 구조를 동적으로 바꿔 공격자가 확보한 분석 결과의 재사용을 어렵게 하는 기술이다. 우회 방법을 찾아내더라도 달라진 구조를 다시 분석해야 하므로 반복 공격에 드는 시간과 부담이 커진다.
웹서비스는 이용자 브라우저에 자바스크립트와 문서객체모델(DOM), API 호출 정보 등을 전달한다. 공격자는 이를 분석해 스크래핑이나 봇·매크로, 비정상적인 정보 조회, 인증 우회 등을 시도한다. 고정된 코드와 차단 규칙에만 의존하면 공격자가 분석 결과를 바탕으로 반복적으로 우회할 수 있다는 게 에버스핀의 설명이다.
에버세이프 웹은 정상 브라우저 요청 여부를 판별해 비정상적인 크롤링을 차단하고, 동일 요청의 재전송과 악성 봇·매크로 행위를 탐지한다. 웹 정적 파일의 위·변조를 확인하고 서버 응답 데이터를 보호하는 기능도 제공한다. 클라이언트와 서버 사이에서 주고받는 데이터의 암호화와 무결성 검증을 지원하며, 알려진 취약점을 악용하는 공격 코드를 탐지·차단하는 필터도 갖췄다. 알려진 공격 패턴을 걸러내는 데 그치지 않고 자동화된 요청의 정상 여부를 검증하고 웹 보호 구조를 바꿔 공격을 어렵게 하는 방식이다.
실제 웹서비스에서 감지한 공격 규모도 작지 않다. 에버스핀이 올해 9월 1일부터 10월 17일까지 금융사 3곳, 공공기관 2곳, 민간기업 2곳 등 7개 고객사의 기록을 분석한 결과, 위협 IP 21만784개와 공격 시도 약 6204만건을 확인했다. 여러 산업의 웹서비스에서 위협이 지속적으로 관측되고 있음을 보여준다.
에버세이프 웹은 다양한 서비스에 적용되고 있다. 국세청은 민간 세무 플랫폼의 과도한 스크래핑으로 발생하던 홈택스 접속 지연에 대응하기 위해 솔루션을 도입했다. 에버스핀은 비인가 자동 조회를 통제해 서버 부담을 낮추고 정상 납세자의 접속 품질을 개선했다. 반복적인 조회가 서버 자원을 과도하게 점유하는 것을 방지해 정상 이용자의 서비스 이용을 보장할 수 있게 했다.
한국직업능력연구원은 커리어넷 상담과 통합회원 로그인, 개인정보 관리 페이지 등 주요 웹서비스의 비정상 접근 대응을 강화했다. 기존 데이터베이스(DB) 접근제어와 개인정보 필터링 중심의 보안체계를 웹 구간까지 확장한 것이다.
전자지급결제 기업 헥토파이낸셜은 피싱과 웹 위·변조 위협에 대응하기 위해 기존 보안체계에 에버세이프 웹을 결합했다.
에버스핀은 예매·공공·결제 서비스마다 보호 대상은 다르지만 자동화된 접근을 줄이고 정상 이용자의 서비스 이용을 보장한다는 목적은 같다고 강조했다.
에버스핀은 AI 기반 동적 방어와 기존 인증·접근권한 관리, 취약점 패치를 병행해야 한다고 조언했다. AI 자동화 공격에 대응하려면 알려진 공격을 차단하는 데 그치지 않고, 공격자가 확보한 정보를 반복 활용하기 어렵게 만드는 방어체계를 갖춰야 한다는 것이다.
박진형 기자 jin@etnews.com