인공지능(AI)이 사이버 공격과 방어의 속도를 동시에 끌어올리면서 정부의 보안 정책도 산업 육성과 공공 인프라, 개인정보 보호를 아우르는 방향으로 확대되고 있다. 중앙부처는 국내 AI 보안 경쟁력을 높이려면 중소기업의 낮은 보안 역량과 공공부문의 사후 대응 중심 체계, AI 시대의 개인정보 관련 법적 불확실성부터 해소해야 한다고 강조했다.
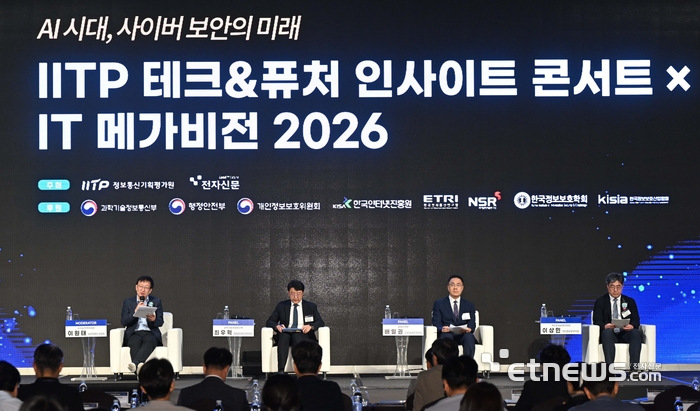
최우혁 과학기술정보통신부 정보보호네트워크정책실장은 16일 서울 용산구 서울드래곤시티 호텔에서 열린 'IT 메가비전 X IITP 테크&퓨처 인사이트 콘서트 2026' 정책 좌담회에서 “산업 경쟁력이 올라오지 못하면 국가적으로 상당히 어려운 상황에 빠질 수 있다”며 AI 보안 시장 확대, 전문인력 양성, 해외 진출 지원 필요성을 강조했다.
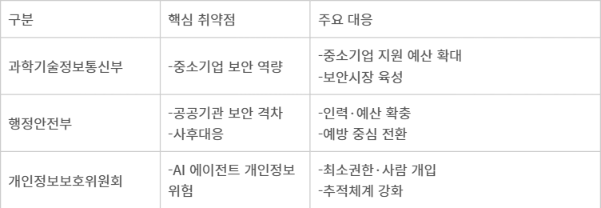
최 실장은 정부가 공공부문에서 정보보호 기술을 활용할 수 있도록 관련 예산을 확대하고, 인공지능 전환(AX) 사업에도 AI 모델 보안을 위한 예산이 투입될 수 있도록 지원 방안을 찾고 있다고 설명했다. 민간 분야에서는 정보보호 투자를 확대하도록 제도적 기반을 강화하고 있다고 부연했다.
향후 3~5년간 가장 취약한 고리로는 중소기업의 보안 역량을 꼽았다. 다. 중소기업이 사이버 공격의 거점으로 악용되거나 별다른 방어 없이 공격에 노출되는 경우가 많아 지원을 강화하고 있다고 전했다.
최 실장은 “국내 기업들도 AI 친화적 기업으로 탈바꿈해야 한다”며 “개별 기업의 한계를 보완하기 위해 기업 간 협력도 강화할 필요가 있다”고 말했다.
공공부문에서는 중앙부처와 지방정부, 공공기관 간 보안 역량 격차가 과제로 지목됐다. 배일권 행정안전부 인공지능정부기반국장은 “기관별 보안 역량 차이는 인력과 예산에서 비롯되는 측면이 크다”고 진단했다.
정부는 이 같은 격차를 줄이기 위해 인력과 예산 확충에 나서고 있다. 정보보호 인력을 정보화 업무 담당 인력의 10% 이상, 정보보호 예산을 정보화 예산의 15% 이상 확보하도록 하고 있다. 행안부는 지난 8월 중앙행정기관 정보보호 인력 46명을 증원했고, 지방정부에는 최소 156명의 추가 인력이 필요하다고 보고 증원을 검토 중이다. 지자체의 정보화 예산과 정보보호 예산도 분리해 관리할 수 있도록 예산 편성 기준을 바꿨다.
상대적으로 보안 역량이 취약한 기관에 대한 관리도 강화한다. 현재 중앙부처와 광역지자체, 주요 공공기관 등 약 400개 기관을 대상으로 하는 사이버보안 실태점검을 전체 공공기관까지 확대해 약 1500개 기관을 점검할 방침이다.
배 국장은 공공부문의 또 다른 취약점으로 사후 대응 중심의 관리체계를 꼽았다. 그는 “AI로 무장한 공격자의 능력과 속도는 빨라지는데 공공부문은 느린 사후처리 중심 관리체계에 머물러 있다”며 설계 단계부터 위험 요인을 제거하는 예방 중심 보안과 소프트웨어 공급망 보안 체계로 전환해야 한다고 강조했다.
개인정보 보호 분야에서는 AI 에이전트의 권한과 행동을 통제할 수 있는 체계를 갖춰야 한다는 점이 핵심 과제로 제시됐다.
이상민 개인정보보호위원회 개인정보정책국장은 AI 에이전트에는 필요 최소한의 권한만 부여하고, 대량의 개인정보 조회나 외부 전송처럼 중요한 단계에는 사람이 개입할 수 있도록 해야 한다고 강조했다. 사고 발생 시 원인을 추적할 수 있도록 에이전트의 활동 로그를 남기고 분석하는 체계도 필요하다고 했다.
이는 AI 에이전트가 사용자의 권한을 넘겨받아 여러 시스템에 접근하고 개인정보를 수집·결합하는 과정에서 새로운 위험이 발생할 수 있기 때문이다. 수집한 정보를 바탕으로 민감정보를 추론하거나 이메일·문서에 숨겨진 악성 지시에 따라 개인정보를 외부로 전송할 가능성도 있다. 여러 에이전트와 도구가 연계되면 사고 이후 정보가 어디로 전달됐는지 추적하기도 어려워질 수 있다.
이 국장은 “개인정보를 안전하게 관리하는 것을 넘어 개인정보를 이용해 무엇을 할 수 있는지를 통제하는 문제로 중심이 이동하고 있다”고 말했다.
개인정보위는 AI 에이전트의 책임 구조와 개인정보 제공·위탁·국외 이전, 장기기억에 따른 보관·파기 기준 등을 다룬 안내서를 연말까지 마련할 계획이라고 전했다.
좌담회 의장을 맡은 이원태 국가AI전략위원회 보안특별위원장은 “기술 개발, 산업 육성, 공공 적용, 데이터 보호가 각각 분리된 정책으로 머물러서는 안 된다”며 “보안은 AI 혁신 이후에 덧붙이는 비용이 아니라 대한민국이 신뢰받는 AI 강국으로 성장하기 위한 핵심 경쟁력”이라고 강조했다.
박진형 기자 jin@etnews.com