인공지능(AI)이 사이버 공격 비용과 진입장벽을 낮추면서 기업의 보안 책임 구조부터 분야별로 분산된 국가 사이버보안 대응체계까지 전면 재정비해야 한다는 전문가 제언이 나왔다.
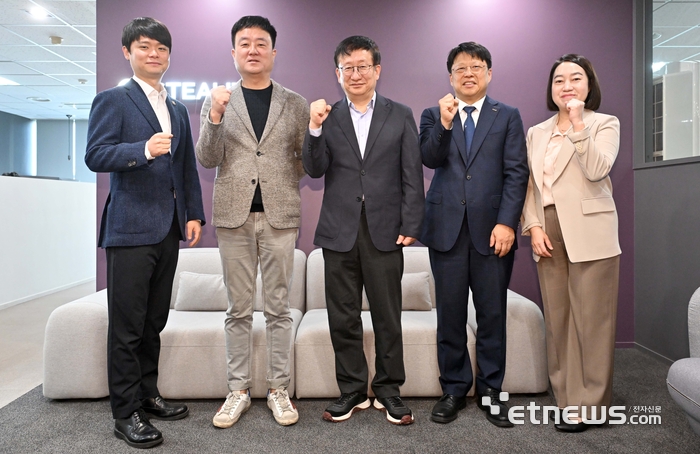
전자신문이 12일 서울 용산구 스틸리언 본사에서 진행한 '현실로 다가온 AI 해킹, 기업 보안 무엇을 바꿔야 하나' 특별좌담회에서는 AI 시대 기업의 보안 전략과 국가 대응체계 개편 방향이 논의됐다.
참석자들은 최근 국내 금융권 해킹 사고에 대해 AI가 취약점 탐색과 공격에 드는 시간·비용을 줄이면서, AI 위협이 가능성에 대한 경고를 넘어 실질적 위험으로 구체화됐다고 진단했다. 특히 핵심 시스템에만 방어를 집중했던 기존 보안 전략에 한계가 드러났다는 분석이다. 주변 업무지원 시스템과 협력사 등 외부 접점까지 관리하고, 취약점 발견부터 조치·재검증까지 상시 수행해야 한다는 것이다.
보안책임자 한 명에게 사고 책임을 떠넘기는 관행도 개선 과제로 꼽혔다. 경영진과 사업·정보기술(IT)부서가 보안 위험을 공동으로 관리하고, 보안책임자에게 실행에 필요한 예산과 권한을 부여해야 한다는 지적이다.
기술적으로는 AI를 활용해 공격 탐지부터 패치·복구까지 보안 조치의 자율성을 확대해야 하지만 현실적 한계가 있어 개선이 필요하다는 의견도 나왔다.
박찬암 스틸리언 대표는 “국내는 시스템 환경이 제각각이고 폐쇄적이어서 자율방어를 구현하려 해도 시스템을 파악할 지도가 없는 상황”이라며 “시스템 구성 정보를 공유하고 보안 데이터를 모아 분석·학습할 수 있는 환경을 마련해야 AI 시대 해킹 공격에 대비할 수 있다”고 말했다.
정부 차원에서는 분야별로 나뉜 민간 보안 거버넌스를 정비하고 민관 위협정보 공유와 상시 취약점 검증 지원을 확대해야 한다는 제안이 나왔다.
이원태 국가AI전략위원회 보안특위 위원장은 “정부, 기업, 학계 등 보안 분야 관계자들이 비상한 각오로 힘을 모아야 한다”며 “민관이 연대하고 협력하지 않으면 AI 시대에 필요한 보안체계를 만들기 어렵다”고 강조했다.
박진형 기자 jin@etnews.com