관리 책임이 불분명한 정보기술(IT) 자산과 경영진 설득 부담, 업무 차질이 기업의 기본적인 보안 조치를 어렵게 한다는 진단이 나왔다.
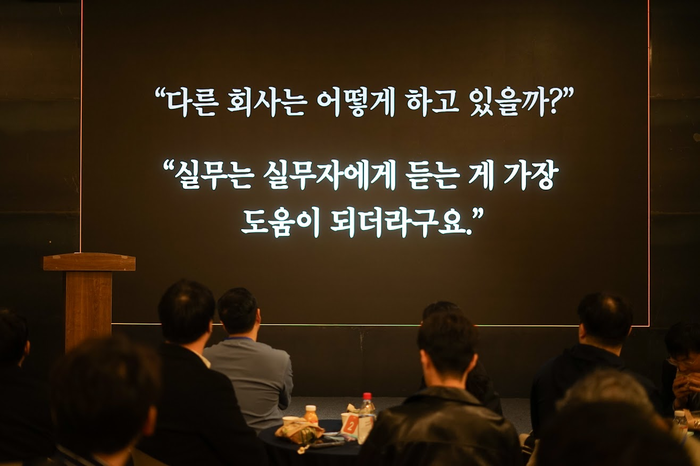
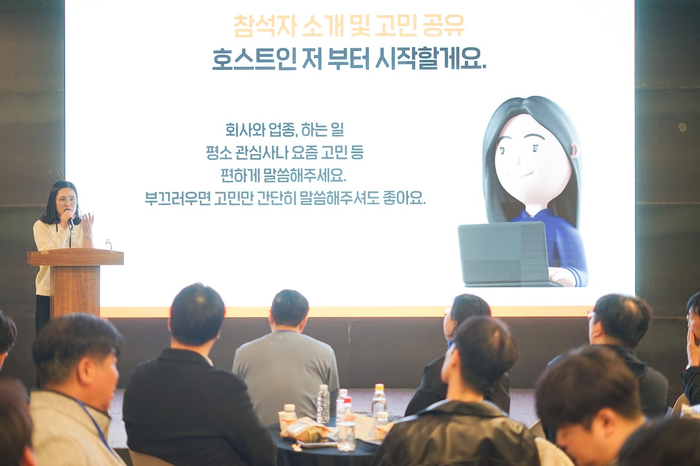
지란지교소프트는 지난달 29일 서울 강남 앙트레빌에서 실무 보안담당자 커뮤니티 '보안잇' 21회를 열고 보안 운영 사례를 공유했다고 9일 밝혔다. 최근 금융권 침해사고를 계기로 '현장에서 보안 운영은 왜 어려울까'를 주제로 실무자 세 명이 직접 겪은 점검과 보안정책 도입 경험을 소개했다.
외부 노출 자산을 점검하고 있다는 한 실무자는 관리 대상과 책임부터 명확히 해야 한다고 지적했다. 이벤트나 대출 조회를 위해 외부에 열어 둔 페이지도 공격 대상이지만, 사내에서 누가 관리하는지 불분명한 경우가 많다는 설명이다.
해당 실무자는 인터넷에 노출된 자산과 소프트웨어 버전 목록부터 만들자고 제안했다. 방화벽에서 추가 비용 없이 관리자 접속을 제한하고 2단계 인증을 설정하는 방법도 직접 시연했다.
보안정책을 마련하고도 경영진을 설득하느라 도입이 지연된 사례도 있었다. 한 기업은 사내망을 재설계하고 네트워크 접근제어(NAC)를 도입하면서 회사 지급 장비에 필수 보안 프로그램이 설치돼 있어야 인터넷을 사용하도록 정책을 정했다.
경영진의 첫 질문은 도입이 필요한 이유였다. 담당자는 해킹 사례 보고와 개발 부서 영향 분석을 추가로 준비했고, 도입은 당초 계획보다 2주가량 늦어졌다. 담당자는 솔루션을 도입하고 끝나는 문제가 아니었다면서 정책 설계 자료가 필요한 참가자에게 별도로 공유했다.
파일 첨부를 막는 보안정책이 업무에 지장을 준 사례도 있었다. 업무에 필요한 사이트까지 차단되면서 직원 불만이 커졌다. 해당 실무자는 다른 기업은 보안 통제와 업무 편의 사이에서 어떻게 균형을 맞추는지 물었다.
네트워킹 시간에는 도입 이후의 운영 문제로 논의가 이어졌다. 솔루션 도입 후 1년쯤 지나면 정책이 느슨해지고 인수인계도 제대로 이뤄지지 않는다는 지적이 나왔다. 혼자 전산을 맡다 보니 예외 요청을 한 번 허용하면 이후 기준을 세우기 어렵다는 경험도 공유됐다.
옥윤혜 지란지교소프트 차장은 “다른 회사는 어떻게 하느냐는 질문에는 같은 일을 하는 실무자가 가장 잘 답할 수 있다”며 “잘된 사례뿐 아니라 막혔던 경험까지 꺼내 놓을 수 있는 자리로 보안잇을 이어가겠다”고 말했다.
한편, 보안잇은 업종과 기업 규모가 다른 IT·정보보안 실무자들이 현장 경험과 고민을 나누는 모임이다. 2024년 3월 시작해 짝수 달 마지막 주 목요일 저녁 서울 강남에서 열린다. 이번 21회까지 누적 참석자는 437명이다.
박진형 기자 jin@etnews.com